
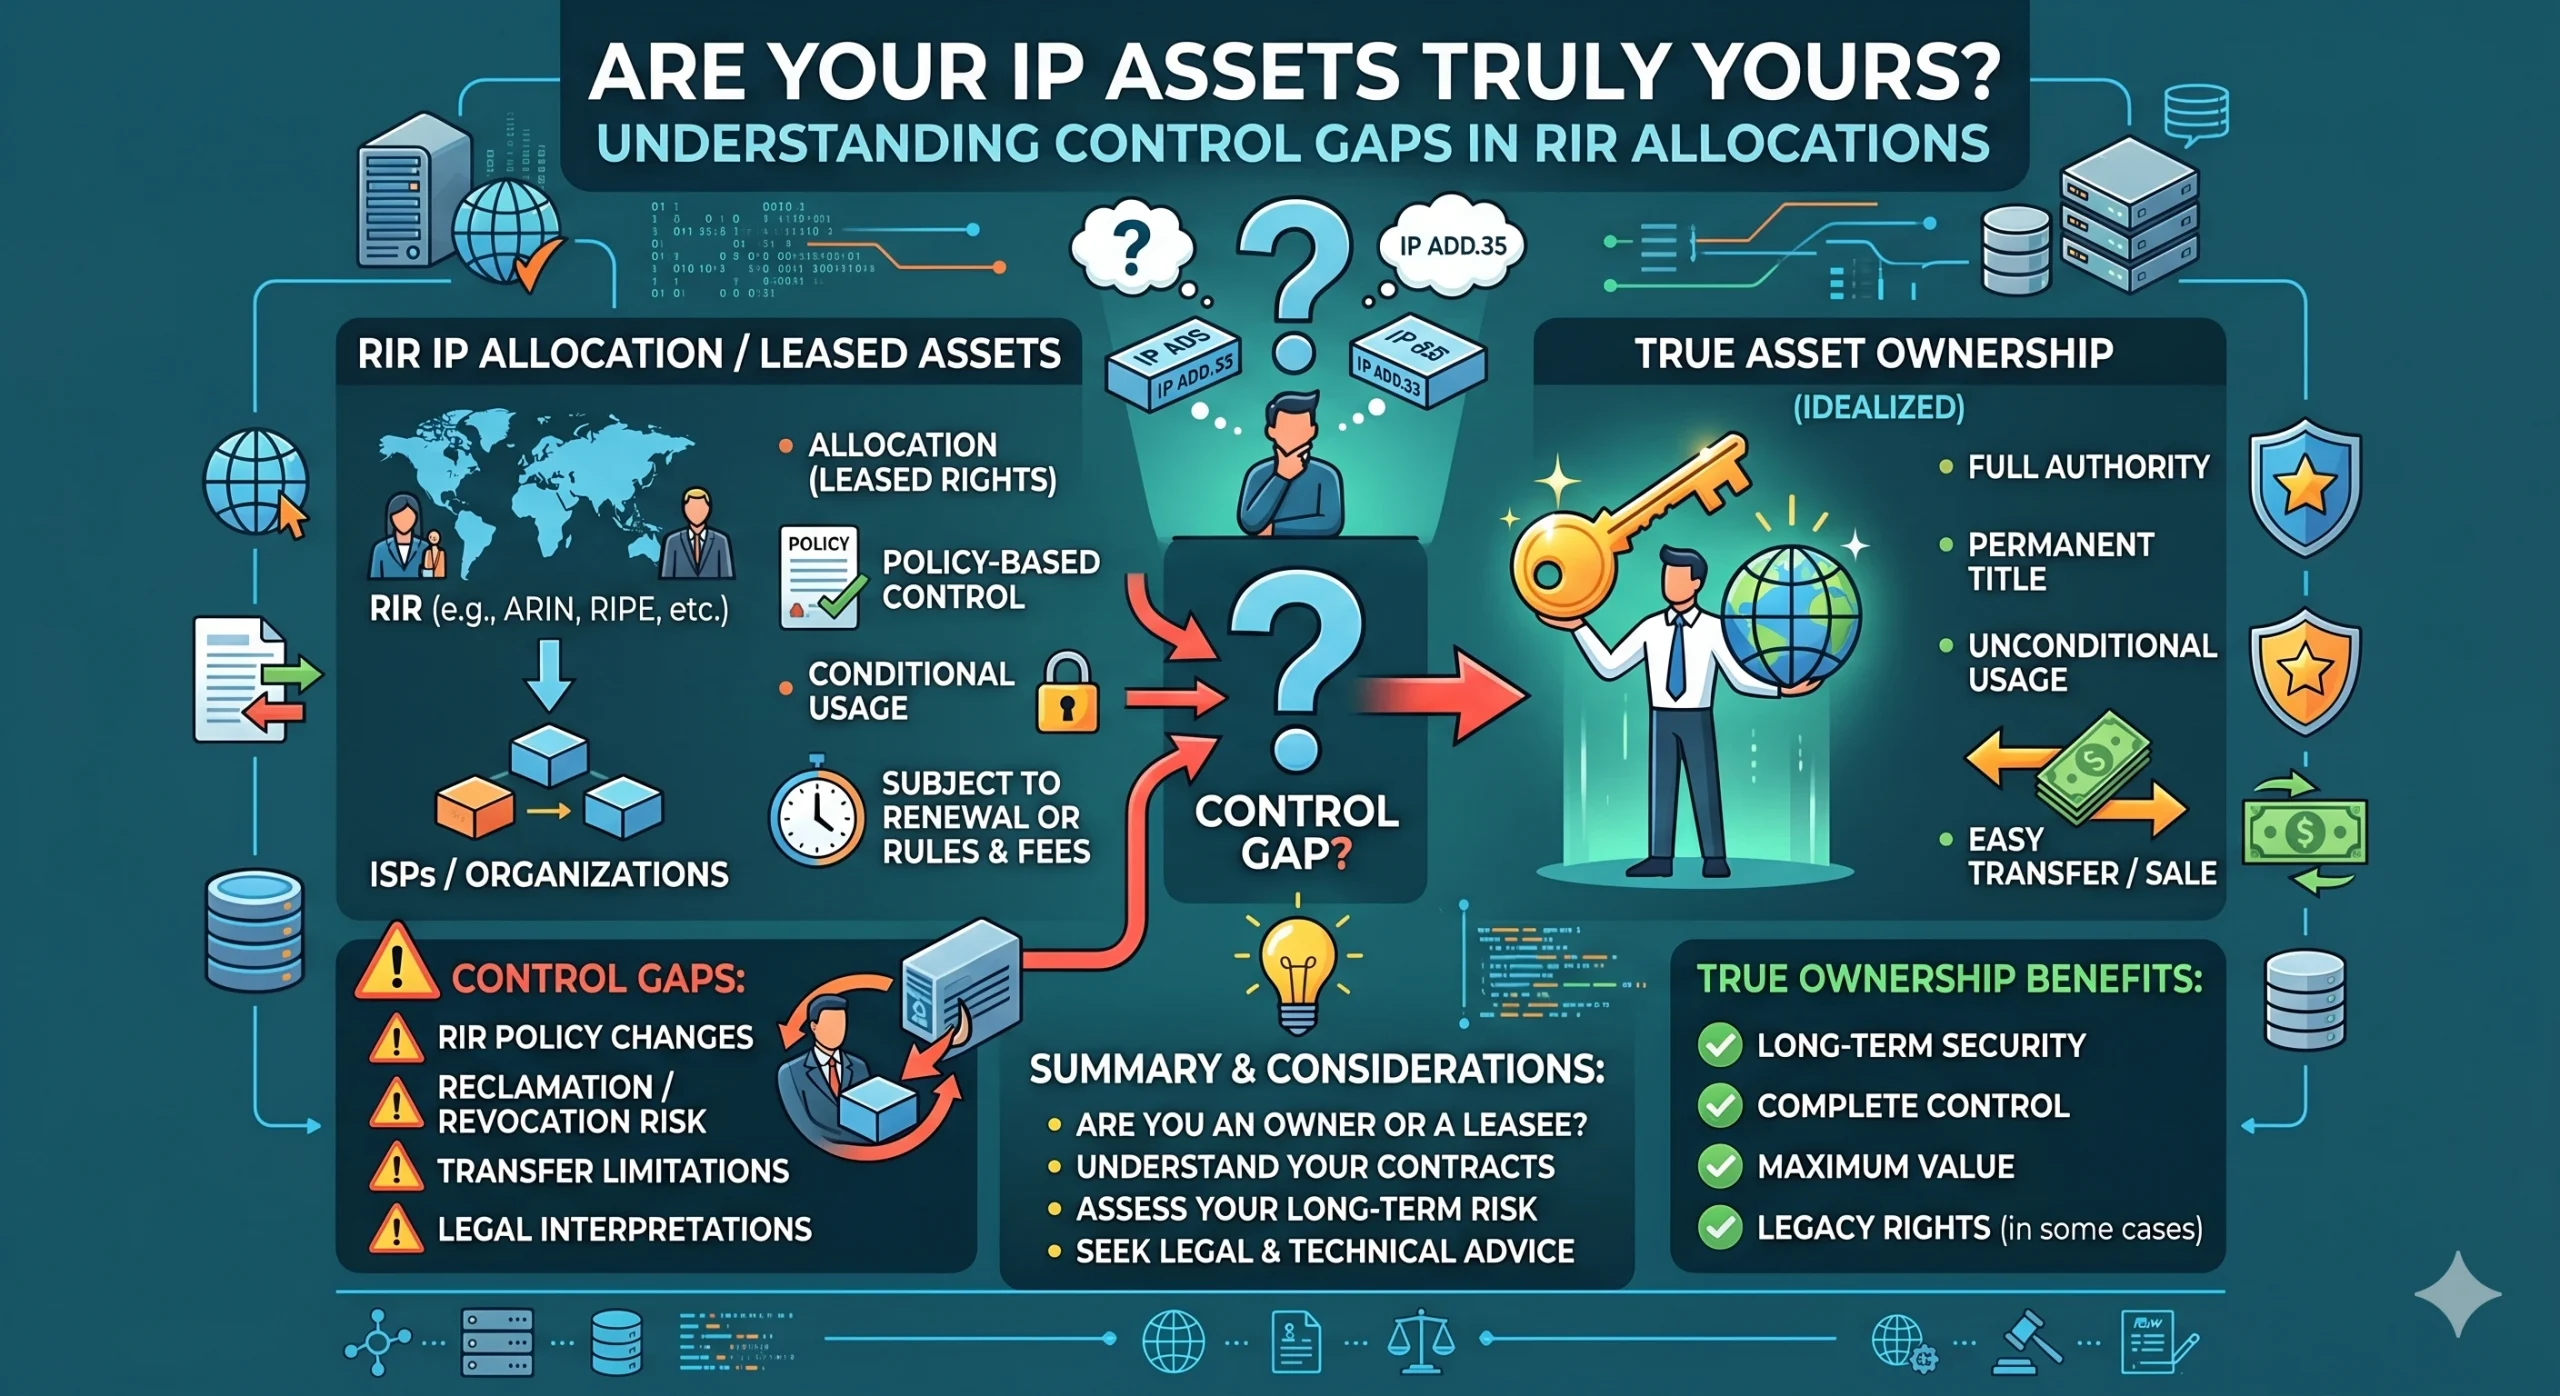
À mesure que les adresses IP deviennent des actifs numériques stratégiques, les organisations se heurtent à des asymétries de contrôle cachées au sein des systèmes d’attribution d’Internet.
Le risque moderne associé aux actifs liés aux adresses IP découle de plus en plus de l’autorité de la couche des registres, des systèmes de validation et des dépendances de continuité, plutôt que de la seule visibilité du routage.
Les attributions des RIR apportent une reconnaissance opérationnelle, mais pas nécessairement un contrôle perpétuel, exclusif ou autonome sur les adresses IP.
Les adresses IP sont devenues des actifs d’infrastructure stratégiques
Les adresses IP étaient autrefois considérées comme une infrastructure d’arrière-plan : des ressources techniques gérées discrètement par les équipes réseau et peu suivies sur le plan commercial.
Cette époque est révolue.
L’épuisement de l’espace IPv4 a transformé les ressources de numérotation Internet en actifs numériques rares dotés d’une valeur économique mesurable. Les entreprises acquièrent, louent et transfèrent désormais des blocs IPv4 sur des marchés de plus en plus sophistiqués, portés par l’expansion du cloud, la croissance des infrastructures d’IA et la demande de connectivité à très grande échelle.
À mesure que les valorisations augmentaient, les organisations ont commencé à traiter les adresses IP comme des actifs d’infrastructure à long terme, au même titre que le spectre, la fibre ou la capacité des centres de données.
Mais l’architecture d’attribution d’Internet n’a pas été conçue à l’origine selon les présupposés classiques de la propriété.
Cette distinction devient désormais importante sur le plan opérationnel.
Beaucoup d’entreprises pensent que si :
elles ont acheté un espace d’adressage,
figurent dans les données des registres,
et annoncent activement les préfixes,
alors un contrôle durable en découle naturellement.
Cette hypothèse est de plus en plus remise en cause.
Les systèmes modernes de gouvernance d’Internet séparent l’usage opérationnel de plusieurs couches plus profondes d’autorité, de reconnaissance et de validation. À mesure que les cadres de sécurité du routage gagnent en maturité, les organisations découvrent que la possession visible d’adresses IP ne se traduit pas toujours par un contrôle indépendant ou perpétuel.
Il en résulte une prise de conscience croissante de ce que de nombreux opérateurs décrivent désormais comme un déficit de contrôle dans les attributions des RIR.
Les attributions des RIR ont été conçues autour de la gestion responsable, non de la propriété souveraine
L’un des aspects les plus mal compris de l’infrastructure d’Internet est la nature même de l’attribution des adresses IP.
Les registres Internet régionaux (RIR) — dont RIPE NCC, ARIN et APNIC — administrent les ressources de numérotation Internet au moyen de cadres de gestion responsable, de systèmes de politiques et de processus de gouvernance des registres.
Ces systèmes coordonnent l’unicité mondiale et la stabilité opérationnelle sur Internet.
Mais ils ne fonctionnent pas comme des registres traditionnels de propriété souveraine.
C’est important, car de nombreux présupposés commerciaux modernes entourant les actifs liés aux adresses IP traitent implicitement les attributions comme si elles créaient des droits de propriété pleinement autonomes.
En pratique, les cadres d’attribution ont été conçus principalement pour soutenir :
la coordination,
l’unicité,
la routabilité,
l’application des politiques,
et la continuité de la confiance opérationnelle.
L’architecture a privilégié la stabilité d’Internet plutôt qu’une souveraineté infrastructurelle indépendante.
Pendant des années, cette distinction a reçu peu d’attention, car la légitimité du routage dépendait surtout du comportement du réseau lui-même. Si un préfixe était accessible dans le monde entier et stable sur le plan opérationnel, la plupart des organisations supposaient qu’un contrôle effectif existait.
Cette hypothèse se complique lorsque les systèmes de confiance s’enfoncent davantage dans des mécanismes de validation liés aux registres.
Le véritable enjeu n’est pas l’attribution, mais la dépendance envers l’autorité d’attribution
Le malentendu central entourant les actifs liés aux adresses IP ne porte pas sur la légitimité des attributions reçues par les organisations.
Il porte sur la possibilité pour leur autorité opérationnelle de perdurer indépendamment des systèmes qui reconnaissent ces attributions.
Ce sont deux questions très différentes.
Beaucoup d’entreprises supposent que l’acquisition d’un espace d’adresses IP crée une autorité infrastructurelle durable, comparable à la propriété d’actifs physiques. Mais les ressources de numérotation Internet restent structurellement dépendantes de cadres de reconnaissance en amont.
Cela crée une asymétrie critique :
Une organisation peut utiliser des adresses IP pendant des années, alors même que la légitimité de cet usage continue de dépendre d’une autorité externe au niveau des registres.
La conséquence pratique est que :
la visibilité du routage,
les documents commerciaux de transfert,
et le déploiement opérationnel
ne correspondent pas nécessairement à un contrôle autonome.
Le contrôle dépend au contraire de plus en plus d’une reconnaissance continue par des systèmes de gouvernance capables de valider la légitimité opérationnelle.
Cette distinction définit le déficit de contrôle moderne.
Cela crée un profond déséquilibre juridique et opérationnel. Comme le souligne une analyse récente publiée sur CircleID à propos de « l’inversion de souveraineté » de ces systèmes :
«Dans l’ensemble du système RIR, ces organismes conservent des pouvoirs lourds de conséquences sur la reconnaissance, la qualité à agir, la continuité, la révocation et le statut administratif, tout en limitant fortement ou en prédéfinissant leur propre responsabilité... Cette asymétrie est au cœur du problème. »
La pile de contrôle d’Internet se fragmente
Historiquement, les organisations envisageaient le contrôle d’Internet sous un angle opérationnel relativement simple :
-
Le réseau peut-il acheminer le trafic ?
-
Les préfixes sont-ils accessibles ?
-
Les services fonctionnent-ils ?
Aujourd’hui, le modèle de contrôle devient stratifié et fragmenté.
La pile moderne de contrôle des adresses IP comprend de plus en plus des formes d’autorité distinctes :
|
Couche |
Contrôle perçu par l’entreprise |
Risque de dépendance réel |
|
Couche de routage |
Annonces de préfixes |
Légitimité de la validation |
|
Couche du registre |
Visibilité WHOIS |
Reconnaissance de l’attribution |
|
Couche de sécurité |
Exploitation du réseau |
Autorité d’émission des ROA |
|
Couche commerciale |
Droits de location ou de transfert |
Continuité des politiques |
|
Couche de gouvernance |
Permanence des actifs |
Systèmes de reconnaissance des registres |
Cette fragmentation crée une asymétrie structurelle au sein de l’infrastructure moderne d’Internet.
Une entreprise peut contrôler pleinement le routage opérationnel tout en restant dépendante d’entités externes pour :
-
l’autorité de validation RPKI ;
-
la continuité du compte auprès du registre ;
-
l’administration déléguée des ressources ;
-
les relations avec un LIR sponsor ;
-
ou une légitimité reconnue par les politiques.
Dans des conditions normales, ces dépendances peuvent rester invisibles.
Lors de différends, de transitions ou d’incidents de sécurité, elles deviennent d’une importance critique.
RPKI change le sens de la légitimité opérationnelle
L’essor de l’infrastructure à clé publique pour les ressources (RPKI) représente l’un des changements structurels les plus importants de la gouvernance du routage Internet depuis des décennies.
RPKI améliore la sécurité du routage en permettant aux réseaux de valider cryptographiquement les annonces de routes autorisées. Cela contribue à réduire les risques de détournement et renforce la confiance dans les systèmes mondiaux de routage.
Du point de vue de la sécurité, son adoption est largement considérée comme bénéfique.
Mais RPKI modifie aussi le lieu où réside en dernier ressort l’autorité opérationnelle.
Historiquement, la légitimité du routage découlait en grande partie du comportement opérationnel des réseaux et des relations d’interconnexion. Avec RPKI, elle dépend de plus en plus de chaînes de validation cryptographique liées à une autorité reconnue par les registres.
Cela modifie de manière subtile mais fondamentale le modèle de confiance d’Internet.
La question opérationnelle essentielle devient :
Qui contrôle la capacité à valider la légitimité du routage ?
Dans de nombreux environnements, cette autorité peut rester attachée à des systèmes administratifs en amont plutôt qu’aux utilisateurs opérationnels en aval.
Le centre de contrôle pratique s’éloigne donc de l’usage visible pour se rapprocher de la gouvernance de la validation.
C’est pourquoi la continuité des registres devient stratégiquement importante.
Les marchés de la location ont révélé un problème structurel plus profond
La croissance rapide de la location d’adresses IPv4 a accéléré la prise de conscience de ces asymétries.
La location a résolu un véritable problème commercial en permettant aux organisations d’accéder à un espace d’adressage rare sans acheter directement des blocs IPv4 de plus en plus coûteux.
Mais elle a également révélé à quel point l’usage opérationnel et l’autorité d’attribution avaient toujours été dissociables.
Une entreprise peut :
déployer une infrastructure,
servir des clients,
élaborer une politique de routage,
et opérer dans le monde entier sur un espace loué,
tout en restant dépendante d’une autre entité pour la continuité sous-jacente du registre et l’autorité de validation.
Cela crée une forme de dépendance infrastructurelle qui ressemble davantage à une location opérationnelle de longue durée qu’à une propriété pleinement autonome.
Tant que les relations restent stables, la distinction peut sembler sans importance.
Mais une mise sous tension de la continuité révèle l’architecture sous-jacente.
Le problème fondamental n’est pas que la location introduise des risques entièrement nouveaux.
Il tient au fait qu’elle rend les asymétries existantes de l’attribution impossibles à ignorer.
Le risque de continuité des registres existe même lorsque le routage paraît stable
L’une des réalités les plus mal comprises de la gouvernance d’Internet est que la seule visibilité du routage ne prouve pas un contrôle durable.
Un préfixe peut rester routable à l’échelle mondiale tandis que l’autorité sous-jacente devient fragmentée, contestée ou dépendante de l’extérieur.
C’est pourquoi le risque de continuité des registres est important.
Ce risque concerne la capacité des organisations à maintenir durablement une légitimité opérationnelle reconnue dans :
les systèmes de registre,
les cadres de validation,
la reconnaissance des transferts,
l’administration des comptes,
et les transitions de gouvernance.
Il importe de noter que ces dépendances se situent souvent hors des opérations réseau ordinaires.
Le risque n’est pas nécessairement une perte immédiate de route.
L’enjeu plus profond est la capacité de survie lorsque les conditions de gouvernance changent.
De nombreux systèmes d’infrastructure paraissent stables précisément parce que les hypothèses de continuité n’ont pas encore été mises à l’épreuve.
Cette distinction devient de plus en plus importante à mesure que les cadres de sécurité du routage s’intègrent plus étroitement aux systèmes de validation reconnus par les registres.
Les anciennes ressources IPv4 compliquent encore la situation
Les anciennes attributions IPv4 ajoutent une ambiguïté, car nombre d’entre elles ont été distribuées avant que les structures modernes de gouvernance ne soient pleinement développées.
Les hypothèses historiques relatives à la gestion responsable, à la légitimité opérationnelle et à la transférabilité ne s’accordent pas toujours aisément avec les systèmes actuels de confiance liés aux registres.
Dans certains cas :
les données historiques sont incomplètes ;
les contacts administratifs sont obsolètes ;
les chaînes de transfert sont difficiles à vérifier ;
les structures de parrainage ont évolué de manière informelle.
Lorsque ces ressources anciennes sont entrées sur les marchés commerciaux, les organisations ont souvent appliqué des présupposés modernes sur les actifs à des systèmes initialement conçus selon des principes de gestion coopérative.
Cela a créé un décalage croissant entre :
la permanence perçue des actifs,
et l’autorité reconnue par la structure.
L’architecture de gouvernance d’Internet n’avait pas prévu à l’origine que l’IPv4 devienne un bien d’infrastructure négocié à l’échelle mondiale.
Pourtant, les marchés modernes se comportent de plus en plus comme si une propriété pleinement souveraine existait déjà.
Cette tension se trouve au cœur du débat actuel sur le déficit de contrôle.
Les risques de cybersécurité s’étendent désormais aux systèmes de gouvernance des registres
L’importance croissante de l’autorité liée aux registres élargit également la surface d’attaque opérationnelle d’Internet.
L’accès administratif aux comptes RIR, aux systèmes de validation et aux mécanismes d’autorité déléguée revêt désormais une importance stratégique qui dépasse largement la simple gestion des données.
Des identifiants de registre compromis pourraient affecter :
l’administration des ressources ;
les autorisations de routage ;
les états de validation ;
la continuité des délégations ;
et la légitimité opérationnelle.
Cela modifie la manière dont la sécurité des infrastructures doit être comprise.
Protéger les routeurs et les liaisons de transit ne suffit plus si les systèmes de gouvernance en amont restent vulnérables sur le plan opérationnel.
À mesure que la confiance s’ancre davantage dans la cryptographie, la continuité administrative elle-même devient un élément de la sécurité des infrastructures.
La gouvernance des actifs liés aux adresses IP dépasse les équipes d’ingénierie
L’évolution de la structure de confiance d’Internet transforme la gouvernance des actifs liés aux adresses IP en une question plus large pour les organisations.
Ce qui était autrefois considéré comme une responsabilité purement technique recoupe de plus en plus :
la gouvernance juridique ;
la résilience opérationnelle ;
la conformité ;
la cybersécurité ;
les achats ;
et la gestion des risques par la direction.
Les entreprises doivent désormais avoir une visibilité sur des questions telles que :
Qui contrôle l’autorité au niveau des registres ?
Qui peut émettre ou révoquer des ROA ?
Quelles dépendances existent en amont ?
La légitimité opérationnelle peut-elle survivre à une perturbation administrative ?
Les contrats de location sont-ils conformes aux attentes de continuité ?
L’organisation dispose-t-elle d’un contrôle durable ou simplement d’un usage reconnu ?
Il ne s’agit plus de questions abstraites de gouvernance.
Elles façonnent de plus en plus la résilience opérationnelle elle-même.
L’avenir des actifs liés aux adresses IP pourrait dépendre de la persistance de la confiance, non de la possession
L’architecture d’attribution d’Internet a été conçue pour coordonner l’interopérabilité mondiale, non pour créer des systèmes de propriété souveraine des infrastructures.
Pendant des décennies, cette distinction est restée largement invisible.
Aujourd’hui, la rareté, la commercialisation et les cadres de validation du routage obligent les organisations à l’affronter directement.
L’Internet moderne fonctionne de plus en plus grâce à des systèmes stratifiés de :
reconnaissance,
validation,
continuité,
et confiance administrative.
La signification stratégique du contrôle des actifs liés aux adresses IP évolue donc.
La question n’est plus simplement :
« Qui utilise les adresses IP ? »
Elle devient de plus en plus :
« Qui contrôle les systèmes capables de maintenir une légitimité reconnue dans le temps ? »
Tel est l’enjeu plus profond des attributions modernes des RIR.
Et il pourrait finir par déterminer l’évolution de la gouvernance des infrastructures d’Internet au cours de la prochaine décennie.
FAQ
Qu’est-ce qu’un actif lié aux adresses IP ?Un actif lié aux adresses IP désigne des ressources de numérotation Internet telles que les adresses IPv4, les adresses IPv6 et les numéros de système autonome utilisés pour le routage Internet et l’exploitation des infrastructures.
Les attributions des RIR confèrent-elles un droit de propriété ?Les attributions des RIR confèrent une gestion opérationnelle reconnue et une autorité administrative dans le cadre de politiques, mais pas nécessairement une propriété souveraine ou perpétuelle au sens traditionnel du droit de propriété.
Qu’est-ce qu’un déficit de contrôle dans les attributions des RIR ?Un déficit de contrôle désigne la séparation entre l’usage opérationnel visible des adresses IP et les systèmes plus profonds qui maintiennent une légitimité reconnue, la validation et l’autorité de continuité.
Pourquoi RPKI est-il important pour le contrôle des adresses IP ?RPKI déplace la confiance dans le routage vers des systèmes de validation cryptographique liés à une autorité reconnue par les registres, ce qui rend la gouvernance de la validation de plus en plus importante pour la légitimité opérationnelle.
Pourquoi les adresses IP louées sont-elles considérées comme structurellement sensibles ?Un espace d’adresses IP loué peut séparer le déploiement opérationnel de l’autorité d’attribution sous-jacente, créant des dépendances de continuité envers des systèmes de gouvernance en amont liés aux registres.
Catégories: Blog





