
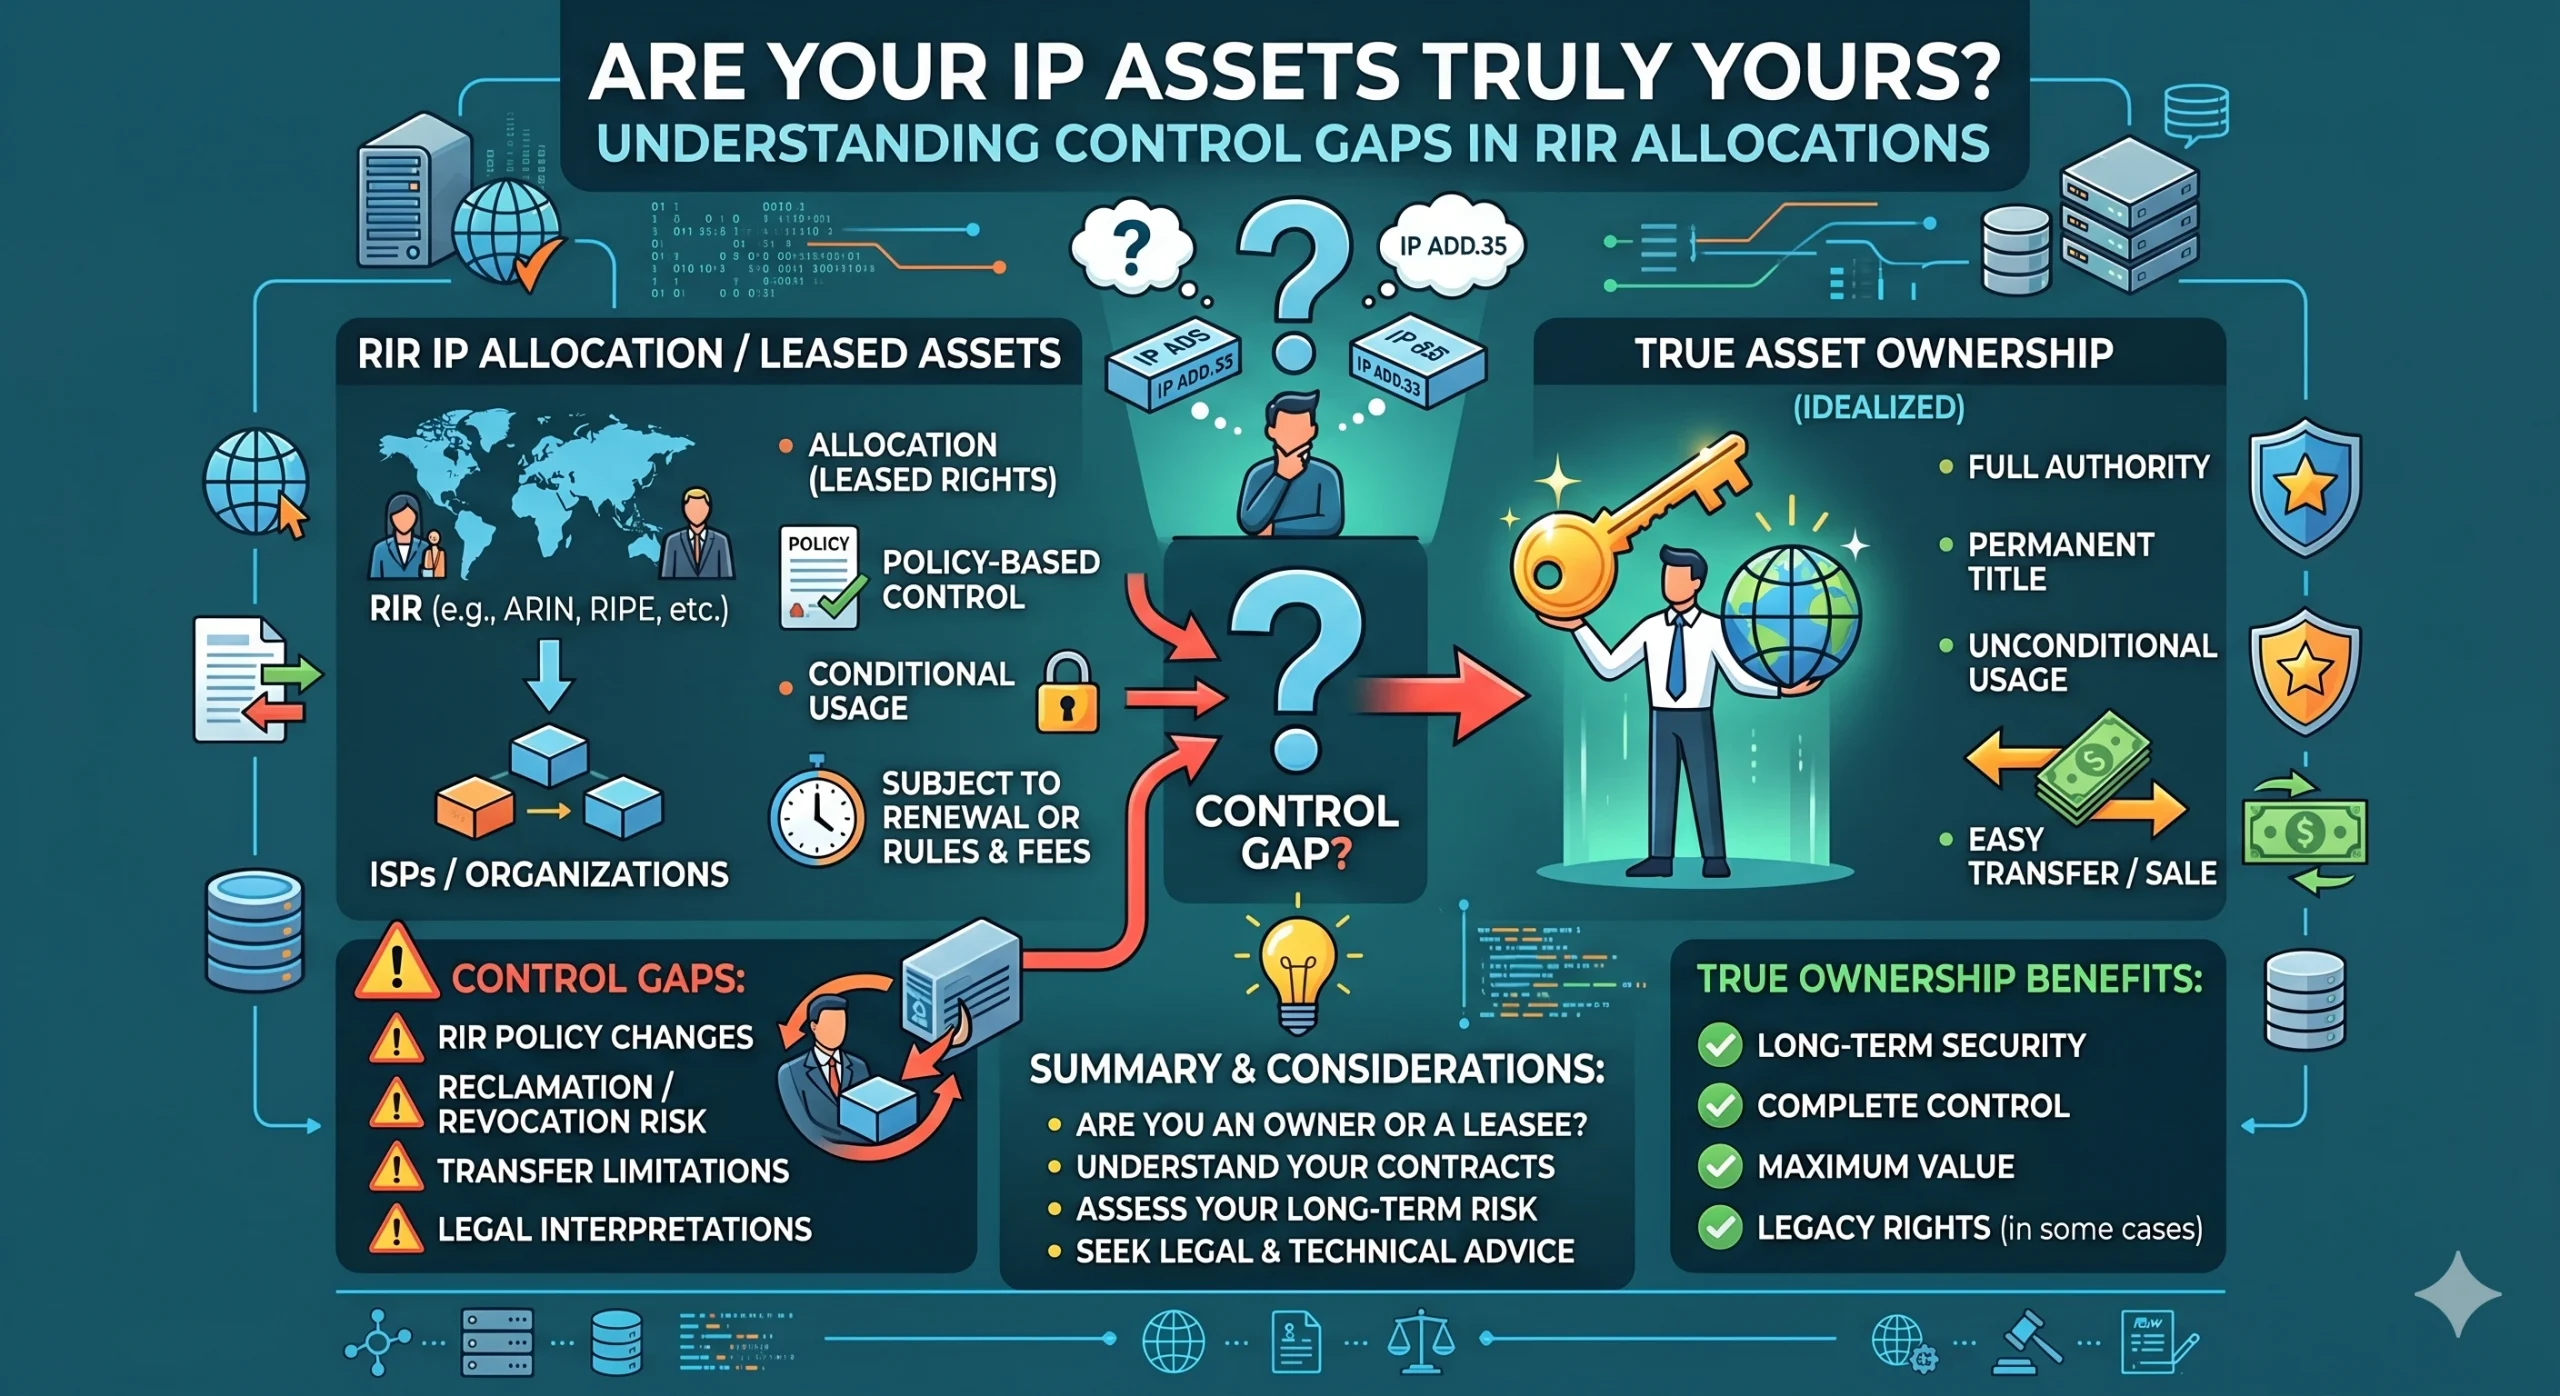
随着 IP 地址演变成战略性数字资产,组织开始面对互联网分配体系内部隐藏的控制不对称。
现代 IP 资产风险越来越多地源于注册层权威、验证系统和连续性依赖,而不只是路由可见性。
RIR 分配提供运行认可,但不一定赋予对 IP 地址永久、排他或自主的控制权。
IP 地址已经成为战略性基础设施资产
IP 地址过去被视为后台基础设施,是由网络团队低调管理、很少受到商业关注的技术资源。
那个时代已经结束。
IPv4 空间耗尽使互联网号码资源成为具有可衡量经济价值的稀缺数字资产。在云扩张、AI 基础设施增长和超大规模连接需求的推动下,企业如今在日趋成熟的市场中获取、租赁和转让 IPv4 地址块。
随着估值上升,组织开始把 IP 地址视为类似频谱、光纤或数据中心容量的长期基础设施资产。
但互联网分配架构最初并不是围绕传统所有权假设设计的。
这一区别如今正变得具有重要的运行意义。
许多企业认为,只要:
购买了地址空间,
出现在注册记录中,
并且主动宣告前缀,
就自然会拥有持久控制权。
这一假设正日益受到挑战。
现代互联网治理体系把实际使用与更深层的权威、认可和验证分开。随着路由安全框架逐渐成熟,组织开始意识到,看得见的 IP 地址占有并不总能转化为独立或永久的控制权。
这促使越来越多人意识到许多运营商所谓的 RIR 分配内部控制缺口。
RIR 分配建立在受托管理而非主权所有权之上
互联网基础设施中最常被误解的方面之一,是 IP 地址分配本身的性质。
区域互联网注册管理机构 (RIR),包括 RIPE NCC、 ARIN 和 APNIC,通过受托管理框架、政策体系和注册治理流程管理互联网号码资源。
这些体系协调互联网范围内的全球唯一性和运行稳定性。
但它们并不像传统的主权财产登记系统那样运作。
这一点很重要,因为围绕 IP 资产的许多现代商业假设,都隐含地把分配视为会产生完全自主的所有权。
在实践中,分配框架的主要设计目标是支持:
协调,
唯一性,
可路由性,
政策执行,
以及运行信任的连续性。
这一架构优先考虑互联网稳定,而不是独立的基础设施主权。
多年来,这一区别很少受到关注,因为路由正当性主要取决于网络本身的行为。如果某个前缀在全球可达且运行稳定,大多数组织都会认为自己拥有实际控制权。
当信任体系更深地进入与注册机构关联的验证机制时,这一假设会变得更加复杂。
真正的问题不是分配,而是对分配权威的依赖
围绕 IP 资产 的核心误解,并不在于组织是否获得了合法分配。
而在于其运行权威能否脱离认可这些分配的体系而持续存在。
这是两个截然不同的问题。
许多企业认为,获取 IP 地址空间会产生类似于拥有实物资产的持久基础设施权威。但互联网号码资源在结构上仍依赖上游认可框架。
这造成了关键的不对称:
一个组织可能已经使用 IP 地址多年,但这种使用的正当性仍取决于外部注册层权威。
实际后果是:
路由可见性,
商业转让文件,
以及运行部署
并不一定等于自主控制。
相反,控制权日益依赖治理体系的持续认可,而这些体系能够验证运行正当性。
这一区别定义了现代控制缺口。
这造成了深刻的法律与运行失衡。正如近期一篇发表于 CircleID 、探讨这些体系“主权倒置”的分析所指出:
“在整个 RIR 体系中,这些机构保留了对认可、资格、连续性、撤销和行政状态具有重大影响的权力,同时严格限制或预先设定自身责任…… 这种不对称正是问题的核心。”
互联网控制栈正在碎片化
过去,组织通常从一个相对简单的运行角度看待互联网控制:
-
网络能否路由流量?
-
前缀是否可达?
-
服务是否正常运行?
如今,控制模型正在变得分层且碎片化。
现代 IP 控制栈日益包含不同形式的权威:
|
层级 |
企业感知的控制 |
实际依赖风险 |
|
路由层 |
前缀宣告 |
验证正当性 |
|
注册层 |
WHOIS 可见性 |
分配认可 |
|
安全层 |
网络运行 |
ROA 签发权 |
|
商业层 |
租赁或转让权 |
政策连续性 |
|
治理层 |
资产持久性 |
注册认可体系 |
这种碎片化在现代互联网基础设施内部造成结构性不对称。
企业可能完全控制实际路由,但仍依赖外部实体提供:
-
RPKI 验证权;
-
注册账户连续性;
-
受委托的资源管理;
-
担保 LIR 关系;
-
或政策认可的正当性。
在正常情况下,这些依赖可能并不明显。
在争议、过渡或安全事件期间,它们就会变得至关重要。
RPKI 正在改变运行正当性的含义
资源公钥基础设施(RPKI)的兴起,是数十年来互联网路由治理最重要的结构性变化之一。
RPKI 使网络能够通过密码学方式验证授权路由宣告,从而提高路由安全性。这有助于降低劫持风险,并增强全球路由体系中的信任。
从安全角度看,人们普遍认为采用这一技术是有益的。
但 RPKI 也改变了运行权威最终所在的位置。
过去,路由正当性主要来自网络的实际运行行为和对等互联关系。在 RPKI 下,正当性日益依赖与注册机构认可的权威相连的密码学验证链。
这以微妙却根本的方式改变了互联网的信任模型。
关键的运行问题变成:
谁控制验证路由正当性的能力?
在许多环境中,这一权威可能仍与上游管理体系相连,而非下游实际用户。
因此,实际控制中心从可见使用转向验证治理。
这就是注册连续性日益具有战略重要性的原因。
租赁市场暴露了更深层的结构问题
快速增长的 IPv4 租赁 加速了人们对这些不对称的认识。
租赁让组织无需直接购买日益昂贵的 IPv4 地址块就能获得稀缺地址空间,解决了真实的商业问题。
但租赁也揭示了实际使用和分配权威始终可以分离。
一家公司可以:
部署基础设施,
服务客户,
制定路由策略,
并在租用的地址空间上开展全球业务,
却仍然依赖另一实体来维持底层注册连续性和验证权威。
这造成了一种基础设施依赖,更像长期运行租用关系,而不是完全自主的所有权。
只要关系保持稳定,这一区别似乎并不重要。
但连续性承压时,底层架构就会显现。
核心问题并不是租赁引入了全新的风险。
而是租赁让既有的分配不对称变得无法忽视。
即使路由看似稳定,注册连续性风险依然存在
互联网治理中最常被误解的现实之一是,仅凭路由可见性无法证明持久控制权。
前缀可能继续在全球可路由,而底层权威却变得碎片化、存在争议或依赖外部。
这就是注册连续性风险重要的原因。
连续性风险关注组织能否在以下方面持续维持得到认可的运行正当性:
注册体系,
验证框架,
转让认可,
账户管理,
以及治理过渡。
重要的是,这些依赖往往位于日常网络运行之外。
风险并不一定是路由立即丢失。
更深层的问题是治理条件变化时的生存能力。
许多基础设施体系看似稳定,恰恰是因为连续性假设尚未经受检验。
随着路由安全框架与注册机构认可的验证体系日益紧密集成,这一区别变得越来越重要。
传统 IPv4 资源让情况更加复杂
传统 IPv4 分配带来了更多模糊之处,因为其中许多资源在现代治理结构充分形成之前就已分配。
关于受托管理、运行正当性和可转让性的历史假设,并不总能与如今关联注册机构的信任体系完全吻合。
在某些情况下:
历史记录不完整;
管理联系人已过时;
转让链难以核实;
担保结构以非正式方式演变。
当这些较早的资源进入商业市场时,组织往往把现代资产假设套用到最初围绕合作受托管理原则设计的体系上。
这导致以下两者之间的脱节不断扩大:
感知中的资产持久性,
以及结构认可的权威。
互联网治理架构最初并未预见 IPv4 会成为全球交易的基础设施商品。
但现代市场越来越像是在完全主权所有权已经存在的前提下运作。
这一矛盾处在当前控制缺口争论的核心。
网络安全风险如今延伸至注册治理体系
关联注册机构的权威越发重要,也扩大了互联网的运行攻击面。
对 RIR 账户、验证体系和受委托权威机制的管理访问,如今具有远远超出简单记录管理的战略意义。
注册凭证被攻破可能影响:
资源管理;
路由授权;
验证状态;
委托连续性;
以及运行正当性。
这改变了我们理解基础设施安全的方式。
如果上游治理体系在运行层面仍然脆弱,仅仅保护路由器和传输链路已不足够。
随着信任越来越多地锚定于密码学,管理连续性本身也成为基础设施安全的一部分。
IP 资产治理正在走出工程团队
互联网信任结构的变化,正使 IP 资产治理成为更广泛的组织议题。
曾经被视为纯技术责任的事项,如今日益与以下领域交叉:
法律治理;
运行韧性;
合规;
网络安全;
采购;
以及高管风险管理。
企业现在需要清楚了解以下问题:
谁控制注册层权威?
谁能够签发或撤销 ROA?
上游存在哪些依赖?
运行正当性能否经受管理中断?
租赁安排是否符合连续性预期?
组织拥有的是持久控制权,还是仅仅得到认可的使用权?
这些已不再是抽象的治理问题。
它们日益直接影响运行韧性。
IP 资产的未来可能取决于信任能否持续,而非是否占有
互联网分配架构旨在协调全球互操作性,而不是建立基础设施的主权所有权体系。
几十年来,这一区别大体上并不明显。
如今,稀缺、商业化和路由验证框架正迫使组织直面这一区别。
现代互联网日益通过以下分层体系运行:
认可,
验证,
连续性,
以及管理信任。
因此,IP 资产控制的战略含义正在变化。
问题不再只是:
“谁在使用 IP 地址?”
它日益变成:
“谁控制着能够长期维持认可正当性的体系?”
这才是现代 RIR 分配中的深层问题。
而它最终可能决定未来十年互联网基础设施治理如何演变。
FAQ
什么是 IP 资产?IP 资产是指用于互联网路由和基础设施运行的互联网号码资源,例如 IPv4 地址、IPv6 地址和自治系统编号。
RIR 分配是否赋予所有权?RIR 分配根据政策框架提供认可的运行受托权和管理权,但不一定赋予传统财产意义上的主权或永久所有权。
什么是 RIR 分配中的控制缺口?控制缺口是指 IP 地址的可见实际使用与维持认可正当性、验证和连续性权威的深层体系之间的分离。
为什么 RPKI 对 IP 控制很重要?RPKI 把路由信任转向与注册机构认可的权威相连的密码学验证体系,使验证治理对运行正当性日益重要。
为什么说租用的 IP 地址在结构上比较敏感?租用的 IP 地址空间可能使实际部署与底层分配权威分离,从而产生对关联注册机构的上游治理体系的连续性依赖。
分类: 博客





