
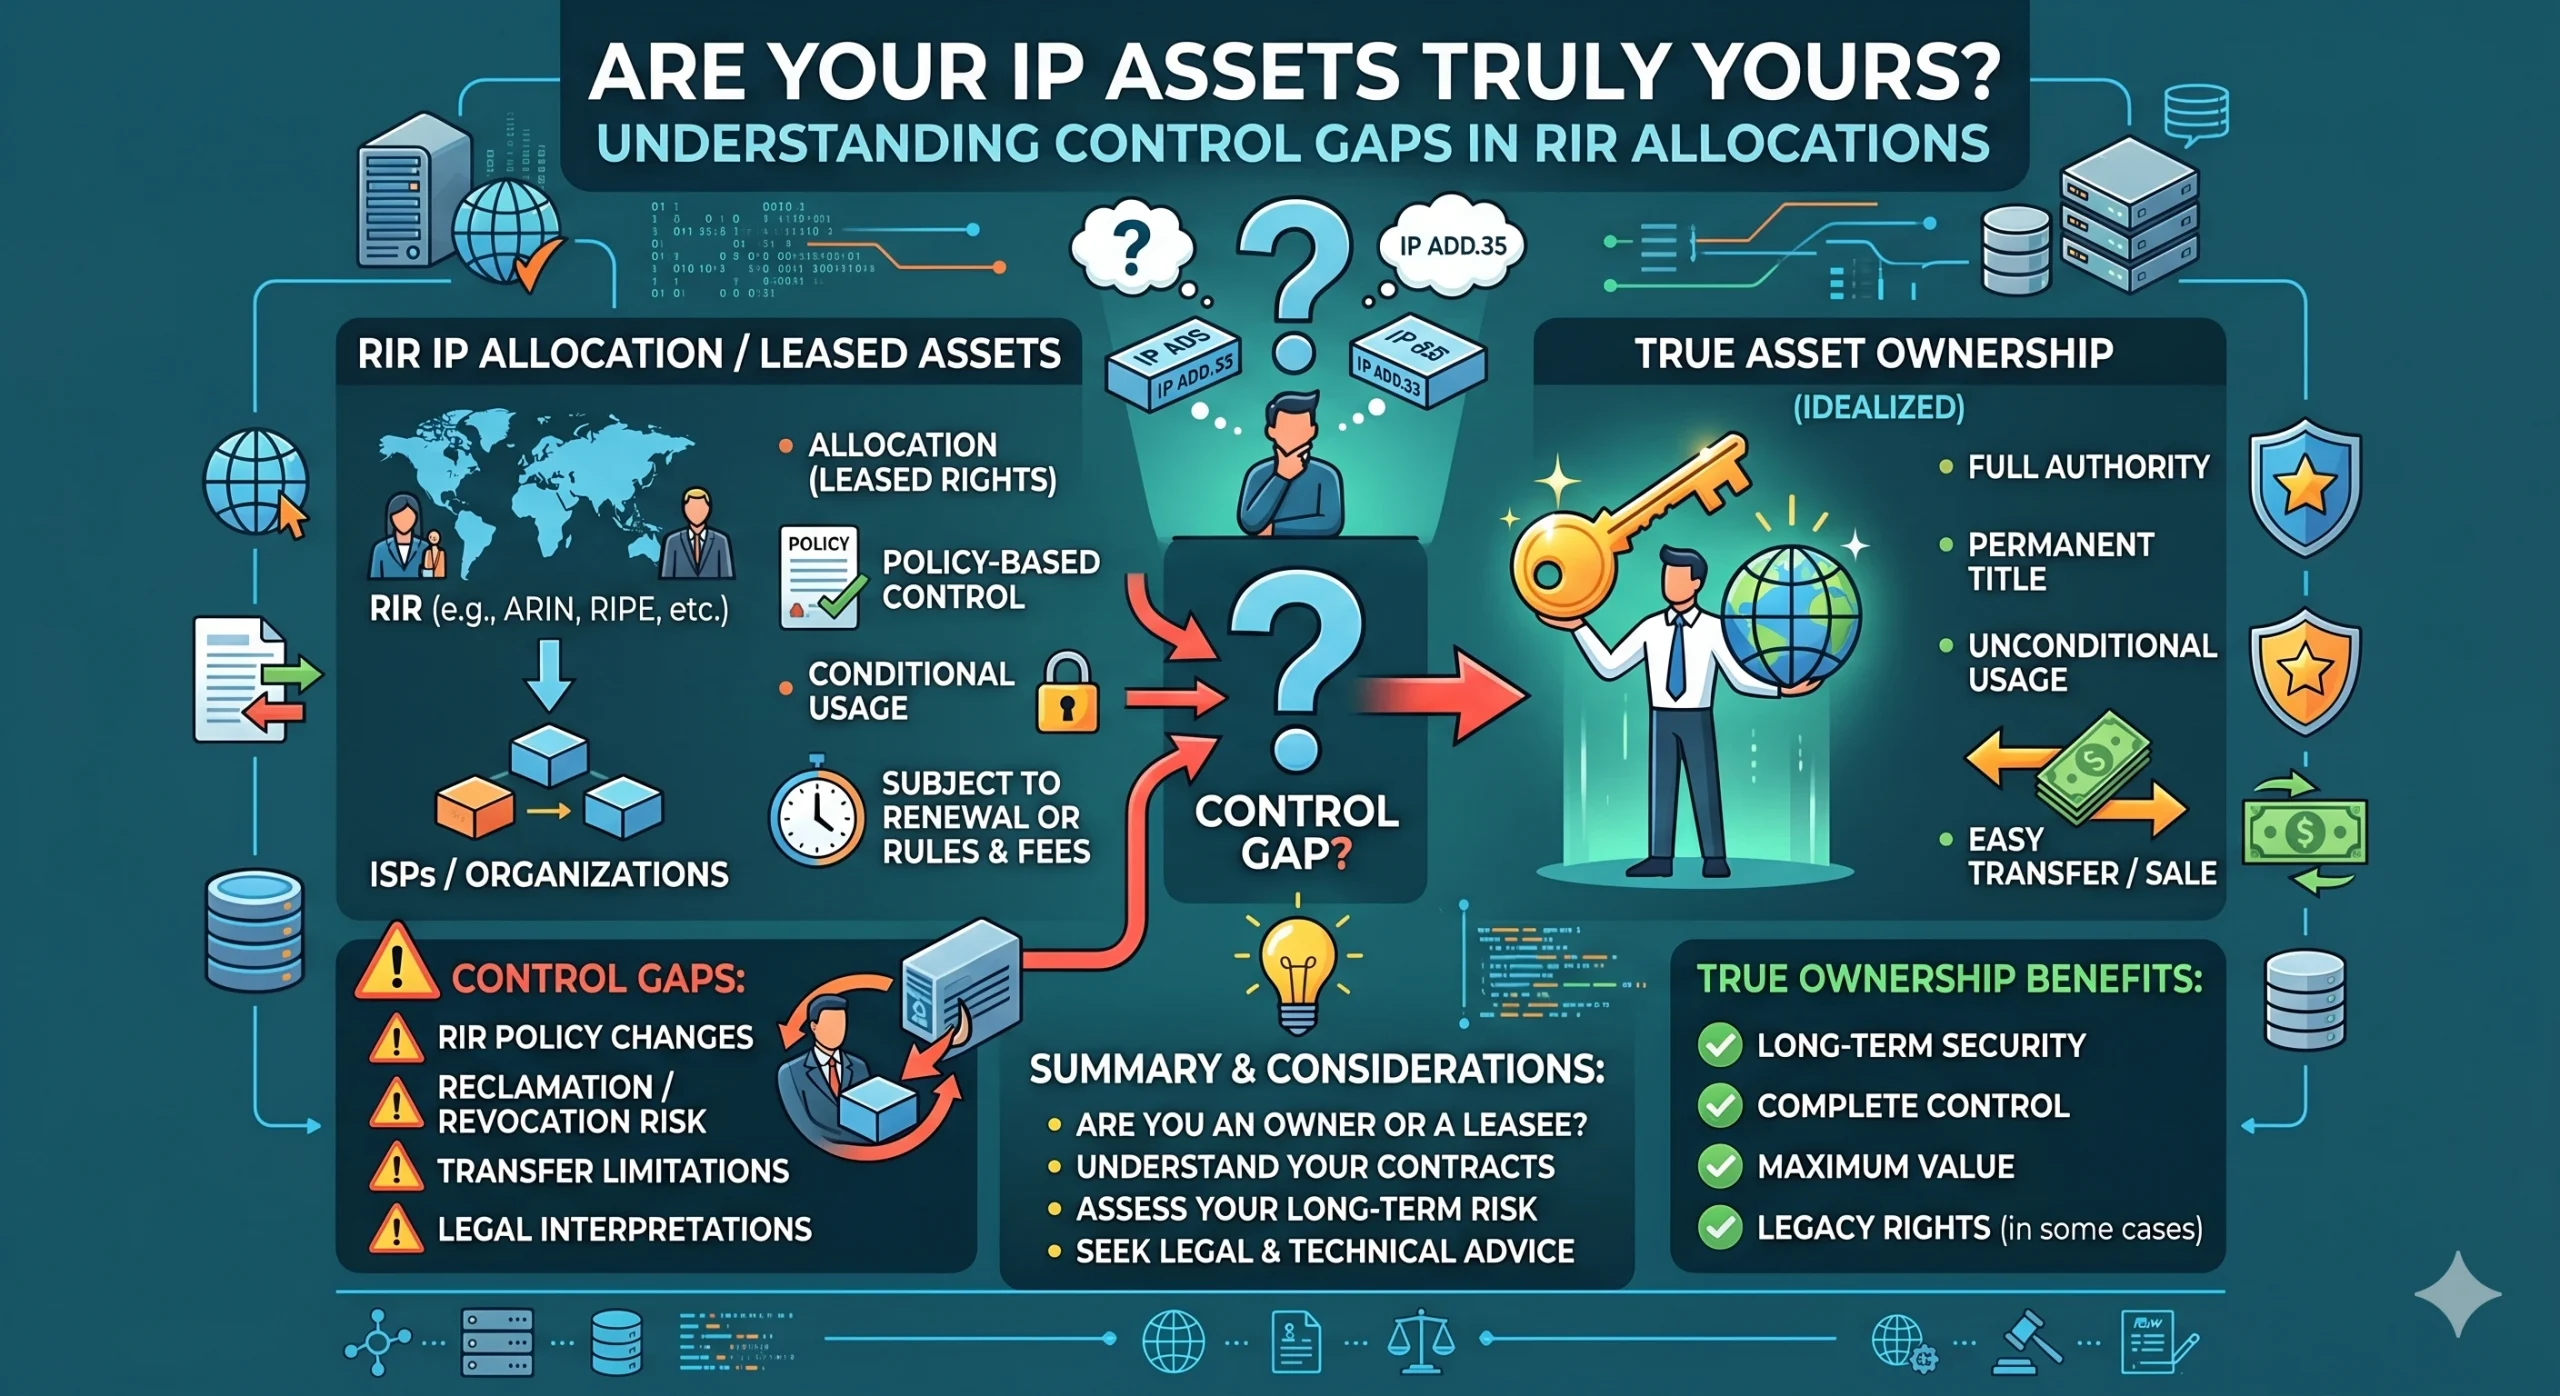
A medida que las direcciones IP se convierten en activos digitales estratégicos, las organizaciones se enfrentan a asimetrías de control ocultas dentro de los sistemas de asignación de Internet.
El riesgo moderno de los activos de direcciones IP procede cada vez más de la autoridad de la capa de registro, los sistemas de validación y las dependencias de continuidad, no solo de la visibilidad del enrutamiento.
Las asignaciones de los RIR proporcionan reconocimiento operativo, pero no necesariamente un control perpetuo, exclusivo o autónomo de las direcciones IP.
Las direcciones IP se han convertido en activos estratégicos de infraestructura
Las direcciones IP antes se consideraban infraestructura de fondo: recursos técnicos gestionados discretamente por los equipos de redes, con escasa atención comercial.
Esa época ha terminado.
El agotamiento del espacio IPv4 transformó los recursos numéricos de Internet en activos digitales escasos con un valor económico medible. Las empresas ahora adquieren, arriendan y transfieren bloques IPv4 en mercados cada vez más sofisticados, impulsados por la expansión de la nube, el crecimiento de la infraestructura de IA y la demanda de conectividad a hiperescala.
A medida que aumentaban las valoraciones, las organizaciones empezaron a tratar las direcciones IP como activos de infraestructura a largo plazo, similares al espectro, la fibra o la capacidad de los centros de datos.
Pero la arquitectura de asignación de Internet no se diseñó originalmente en torno a los supuestos convencionales de propiedad.
Esta distinción está adquiriendo importancia operativa.
Muchas empresas creen que si:
compraron espacio de direcciones,
aparecen en los registros,
y anuncian activamente los prefijos,
entonces el control duradero es una consecuencia natural.
Este supuesto se cuestiona cada vez más.
Los sistemas modernos de gobernanza de Internet separan el uso operativo de varias capas más profundas de autoridad, reconocimiento y validación. A medida que maduran los marcos de seguridad del enrutamiento, las organizaciones descubren que la posesión visible de direcciones IP no siempre se traduce en un control independiente o perpetuo.
El resultado es una conciencia creciente de lo que muchos operadores describen ahora como una brecha de control en las asignaciones de los RIR.
Las asignaciones de los RIR se construyeron en torno a la custodia, no a la propiedad soberana
Uno de los aspectos más incomprendidos de la infraestructura de Internet es la propia naturaleza de la asignación de direcciones IP.
Los Registros Regionales de Internet (RIR), incluidos RIPE NCC, ARIN y APNIC, administran los recursos numéricos de Internet mediante marcos de custodia, sistemas de políticas y procesos de gobernanza de los registros.
Estos sistemas coordinan la unicidad mundial y la estabilidad operativa en Internet.
Pero no funcionan como los registros tradicionales de propiedad soberana.
Esto importa porque muchos supuestos comerciales modernos relativos a los activos de direcciones IP tratan implícitamente las asignaciones como si crearan derechos de propiedad plenamente autónomos.
En la práctica, los marcos de asignación se diseñaron principalmente para respaldar:
la coordinación,
la unicidad,
la capacidad de enrutamiento,
la aplicación de políticas,
y la continuidad de la confianza operativa.
La arquitectura priorizó la estabilidad de Internet frente a la soberanía independiente de la infraestructura.
Durante años, esta distinción recibió poca atención porque la legitimidad del enrutamiento dependía sobre todo del comportamiento de la propia red. Si un prefijo era accesible en todo el mundo y estable desde el punto de vista operativo, la mayoría de las organizaciones daban por hecho que existía un control efectivo.
Este supuesto se complica cuando los sistemas de confianza penetran más en mecanismos de validación vinculados a los registros.
El verdadero problema no es la asignación, sino la dependencia de la autoridad de asignación
El malentendido central en torno a los activos de direcciones IP no es si las organizaciones recibieron asignaciones legítimas.
Es si su autoridad operativa puede persistir con independencia de los sistemas que reconocen esas asignaciones.
Son preguntas muy distintas.
Muchas empresas presuponen que adquirir espacio de direcciones IP crea una autoridad de infraestructura duradera, comparable a poseer activos físicos. Pero los recursos numéricos de Internet siguen dependiendo estructuralmente de marcos de reconocimiento ascendentes.
Esto crea una asimetría crítica:
Una organización puede utilizar direcciones IP durante años mientras la legitimidad de ese uso sigue dependiendo de una autoridad externa en la capa de registro.
La consecuencia práctica es que:
la visibilidad del enrutamiento,
la documentación comercial de las transferencias,
y el despliegue operativo
no equivalen necesariamente a un control autónomo.
Por el contrario, el control depende cada vez más del reconocimiento continuo de sistemas de gobernanza capaces de validar la legitimidad operativa.
Esta distinción define la brecha de control moderna.
Esto crea un profundo desequilibrio jurídico y operativo. Como señala un análisis reciente publicado en CircleID sobre la «inversión de la soberanía» de estos sistemas:
«En todo el sistema RIR, estos organismos conservan poderes con consecuencias sobre el reconocimiento, la legitimación, la continuidad, la revocación y el estatus administrativo, al tiempo que limitan fuertemente o predefinen su propia responsabilidad... Esa asimetría es el núcleo del problema».
La pila de control de Internet se está fragmentando
Históricamente, las organizaciones contemplaban el control de Internet desde una perspectiva operativa relativamente sencilla:
-
¿Puede la red enrutar tráfico?
-
¿Son accesibles los prefijos?
-
¿Están operativos los servicios?
Hoy, el modelo de control se está volviendo estratificado y fragmentado.
La pila moderna de control de direcciones IP incluye cada vez más formas de autoridad diferenciadas:
|
Capa |
Control percibido por la empresa |
Riesgo real de dependencia |
|
Capa de enrutamiento |
Anuncios de prefijos |
Legitimidad de la validación |
|
Capa de registro |
Visibilidad de WHOIS |
Reconocimiento de la asignación |
|
Capa de seguridad |
Operaciones de red |
Autoridad de emisión de ROA |
|
Capa comercial |
Derechos de arrendamiento o transferencia |
Continuidad de las políticas |
|
Capa de gobernanza |
Permanencia de los activos |
Sistemas de reconocimiento de los registros |
Esta fragmentación crea una asimetría estructural dentro de la infraestructura moderna de Internet.
Una empresa puede controlar plenamente el enrutamiento operativo y seguir dependiendo de entidades externas para:
-
la autoridad de validación RPKI;
-
la continuidad de la cuenta del registro;
-
la administración delegada de recursos;
-
las relaciones con un LIR patrocinador;
-
o la legitimidad reconocida por las políticas.
En condiciones normales, estas dependencias pueden permanecer invisibles.
Durante disputas, transiciones o incidentes de seguridad, adquieren una importancia crítica.
RPKI está cambiando el significado de la legitimidad operativa
El auge de la infraestructura de clave pública de recursos (RPKI) representa uno de los cambios estructurales más importantes en la gobernanza del enrutamiento de Internet en décadas.
RPKI mejora la seguridad del enrutamiento al permitir que las redes validen criptográficamente los anuncios de rutas autorizadas. Esto ayuda a reducir el riesgo de secuestro y mejora la confianza en los sistemas mundiales de enrutamiento.
Desde el punto de vista de la seguridad, su adopción se considera ampliamente beneficiosa.
Pero RPKI también cambia el lugar donde reside en última instancia la autoridad operativa.
Históricamente, la legitimidad del enrutamiento procedía en gran medida del comportamiento operativo de la red y de las relaciones de interconexión. Con RPKI, depende cada vez más de cadenas de validación criptográfica vinculadas a una autoridad reconocida por los registros.
Esto cambia de forma sutil pero fundamental el modelo de confianza de Internet.
La pregunta operativa clave pasa a ser:
¿Quién controla la capacidad de validar la legitimidad del enrutamiento?
En muchos entornos, esa autoridad puede seguir vinculada a sistemas administrativos ascendentes, no a los usuarios operativos descendentes.
Como resultado, el centro práctico de control se aleja del uso visible y se desplaza hacia la gobernanza de la validación.
Por eso, la continuidad de los registros está adquiriendo importancia estratégica.
Los mercados de arrendamiento revelaron un problema estructural más profundo
El rápido crecimiento del arrendamiento de direcciones IPv4 aceleró la conciencia de estas asimetrías.
El arrendamiento resolvió un problema comercial real al permitir que las organizaciones accedieran a espacio de direcciones escaso sin comprar directamente bloques IPv4 cada vez más caros.
Pero también reveló hasta qué punto el uso operativo y la autoridad de asignación siempre habían sido separables.
Una empresa puede:
desplegar infraestructura,
prestar servicio a clientes,
crear políticas de enrutamiento,
y operar mundialmente en un espacio arrendado,
mientras sigue dependiendo de otra entidad para la continuidad subyacente del registro y la autoridad de validación.
Esto crea una forma de dependencia infraestructural que se asemeja más a un arrendamiento operativo a largo plazo que a una propiedad plenamente autónoma.
Mientras las relaciones se mantengan estables, la distinción puede parecer poco importante.
Pero las situaciones de tensión para la continuidad revelan la arquitectura subyacente.
El problema central no es que el arrendamiento introduzca riesgos completamente nuevos.
Es que hace imposible ignorar las asimetrías existentes en la asignación.
El riesgo de continuidad de los registros existe incluso cuando el enrutamiento parece estable
Una de las realidades más incomprendidas de la gobernanza de Internet es que la visibilidad del enrutamiento por sí sola no demuestra un control duradero.
Un prefijo puede seguir siendo enrutable mundialmente mientras la autoridad subyacente se fragmenta, se disputa o depende de entidades externas.
Por eso importa el riesgo de continuidad de los registros.
Este riesgo se refiere a si las organizaciones pueden mantener de forma sostenible una legitimidad operativa reconocida en:
los sistemas de registro,
los marcos de validación,
el reconocimiento de transferencias,
la administración de cuentas,
y las transiciones de gobernanza.
Es importante señalar que estas dependencias suelen quedar fuera de las operaciones ordinarias de red.
El riesgo no es necesariamente la pérdida inmediata de una ruta.
El problema más profundo es la capacidad de supervivencia cuando cambian las condiciones de gobernanza.
Muchos sistemas de infraestructura parecen estables precisamente porque los supuestos de continuidad aún no se han puesto a prueba.
Esta distinción cobra cada vez más importancia a medida que los marcos de seguridad del enrutamiento se integran más estrechamente con sistemas de validación reconocidos por los registros.
Los recursos IPv4 heredados complican aún más la situación
Las asignaciones IPv4 heredadas introducen una ambigüedad adicional porque muchas se distribuyeron antes de que las estructuras modernas de gobernanza evolucionaran plenamente.
Los supuestos históricos sobre custodia, legitimidad operativa y transferibilidad no siempre encajan con claridad en los actuales sistemas de confianza vinculados a los registros.
En algunos casos:
los registros históricos están incompletos;
los contactos administrativos están desactualizados;
las cadenas de transferencias son difíciles de verificar;
las estructuras de patrocinio evolucionaron informalmente.
Cuando estos recursos antiguos entraron en los mercados comerciales, las organizaciones aplicaron a menudo supuestos modernos sobre activos a sistemas diseñados originalmente en torno a principios de custodia cooperativa.
Esto creó una desconexión creciente entre:
la permanencia percibida de los activos,
y la autoridad reconocida estructuralmente.
La arquitectura de gobernanza de Internet no previó originalmente que IPv4 se convirtiera en un bien de infraestructura negociado mundialmente.
Sin embargo, los mercados modernos actúan cada vez más como si ya existiera una propiedad plenamente soberana.
Esta tensión se encuentra en el centro del debate actual sobre la brecha de control.
Los riesgos de ciberseguridad se extienden ahora a los sistemas de gobernanza de los registros
La creciente importancia de la autoridad vinculada a los registros también amplía la superficie de ataque operativa de Internet.
El acceso administrativo a las cuentas RIR, los sistemas de validación y los mecanismos de autoridad delegada tiene ahora una importancia estratégica que va mucho más allá de la simple gestión de registros.
La posible vulneración de credenciales del registro podría afectar a:
la administración de recursos;
las autorizaciones de enrutamiento;
los estados de validación;
la continuidad de las delegaciones;
y la legitimidad operativa.
Esto cambia la forma de entender la seguridad de la infraestructura.
Proteger los enrutadores y los enlaces de tránsito ya no basta si los sistemas de gobernanza ascendentes siguen siendo vulnerables en el plano operativo.
A medida que la confianza se ancla cada vez más en la criptografía, la propia continuidad administrativa pasa a formar parte de la seguridad de la infraestructura.
La gobernanza de los activos de direcciones IP está rebasando los equipos de ingeniería
La estructura cambiante de la confianza en Internet está transformando la gobernanza de los activos de direcciones IP en una cuestión más amplia para las organizaciones.
Lo que antes se consideraba una responsabilidad puramente técnica se cruza cada vez más con:
la gobernanza jurídica;
la resiliencia operativa;
el cumplimiento;
la ciberseguridad;
las adquisiciones;
y la gestión ejecutiva de riesgos.
Las empresas necesitan ahora visibilidad sobre cuestiones como:
¿Quién controla la autoridad de la capa de registro?
¿Quién puede emitir o revocar ROA?
¿Qué dependencias ascendentes existen?
¿Puede la legitimidad operativa sobrevivir a una perturbación administrativa?
¿Se ajustan los acuerdos de arrendamiento a las expectativas de continuidad?
¿Posee la organización un control duradero o solo un uso reconocido?
Ya no se trata de preguntas abstractas de gobernanza.
Cada vez determinan más la propia resiliencia operativa.
El futuro de los activos de direcciones IP puede depender de la persistencia de la confianza, no de la posesión
La arquitectura de asignación de Internet se creó para coordinar la interoperabilidad mundial, no para crear sistemas de propiedad soberana de la infraestructura.
Durante décadas, esta distinción permaneció en gran medida invisible.
Hoy, la escasez, la comercialización y los marcos de validación del enrutamiento obligan a las organizaciones a afrontarla directamente.
La Internet moderna funciona cada vez más mediante sistemas estratificados de:
reconocimiento,
validación,
continuidad,
y confianza administrativa.
Como resultado, el significado estratégico del control de los activos de direcciones IP está cambiando.
La pregunta ya no es simplemente:
«¿Quién utiliza las direcciones IP?»
Cada vez es más:
«¿Quién controla los sistemas capaces de mantener una legitimidad reconocida a lo largo del tiempo?»
Ese es el problema más profundo de las asignaciones modernas de los RIR.
Y puede acabar definiendo cómo evoluciona la gobernanza de la infraestructura de Internet durante la próxima década.
FAQ
¿Qué es un activo de direcciones IP?Un activo de direcciones IP se refiere a recursos numéricos de Internet como direcciones IPv4, direcciones IPv6 y números de sistema autónomo utilizados para el enrutamiento de Internet y las operaciones de infraestructura.
¿Las asignaciones de los RIR otorgan propiedad?Las asignaciones de los RIR proporcionan custodia operativa reconocida y autoridad administrativa bajo marcos de políticas, pero no necesariamente propiedad soberana o perpetua en el sentido tradicional de la propiedad.
¿Qué es una brecha de control en las asignaciones de los RIR?Una brecha de control se refiere a la separación entre el uso operativo visible de direcciones IP y los sistemas más profundos que mantienen la legitimidad reconocida, la validación y la autoridad de continuidad.
¿Por qué importa RPKI para el control de direcciones IP?RPKI desplaza la confianza del enrutamiento hacia sistemas de validación criptográfica vinculados a una autoridad reconocida por los registros, lo que hace que la gobernanza de la validación sea cada vez más importante para la legitimidad operativa.
¿Por qué se consideran estructuralmente sensibles las direcciones IP arrendadas?El espacio de direcciones IP arrendado puede separar el despliegue operativo de la autoridad de asignación subyacente, creando dependencias de continuidad respecto de sistemas de gobernanza ascendentes vinculados a los registros.
Categorías: Blog





