
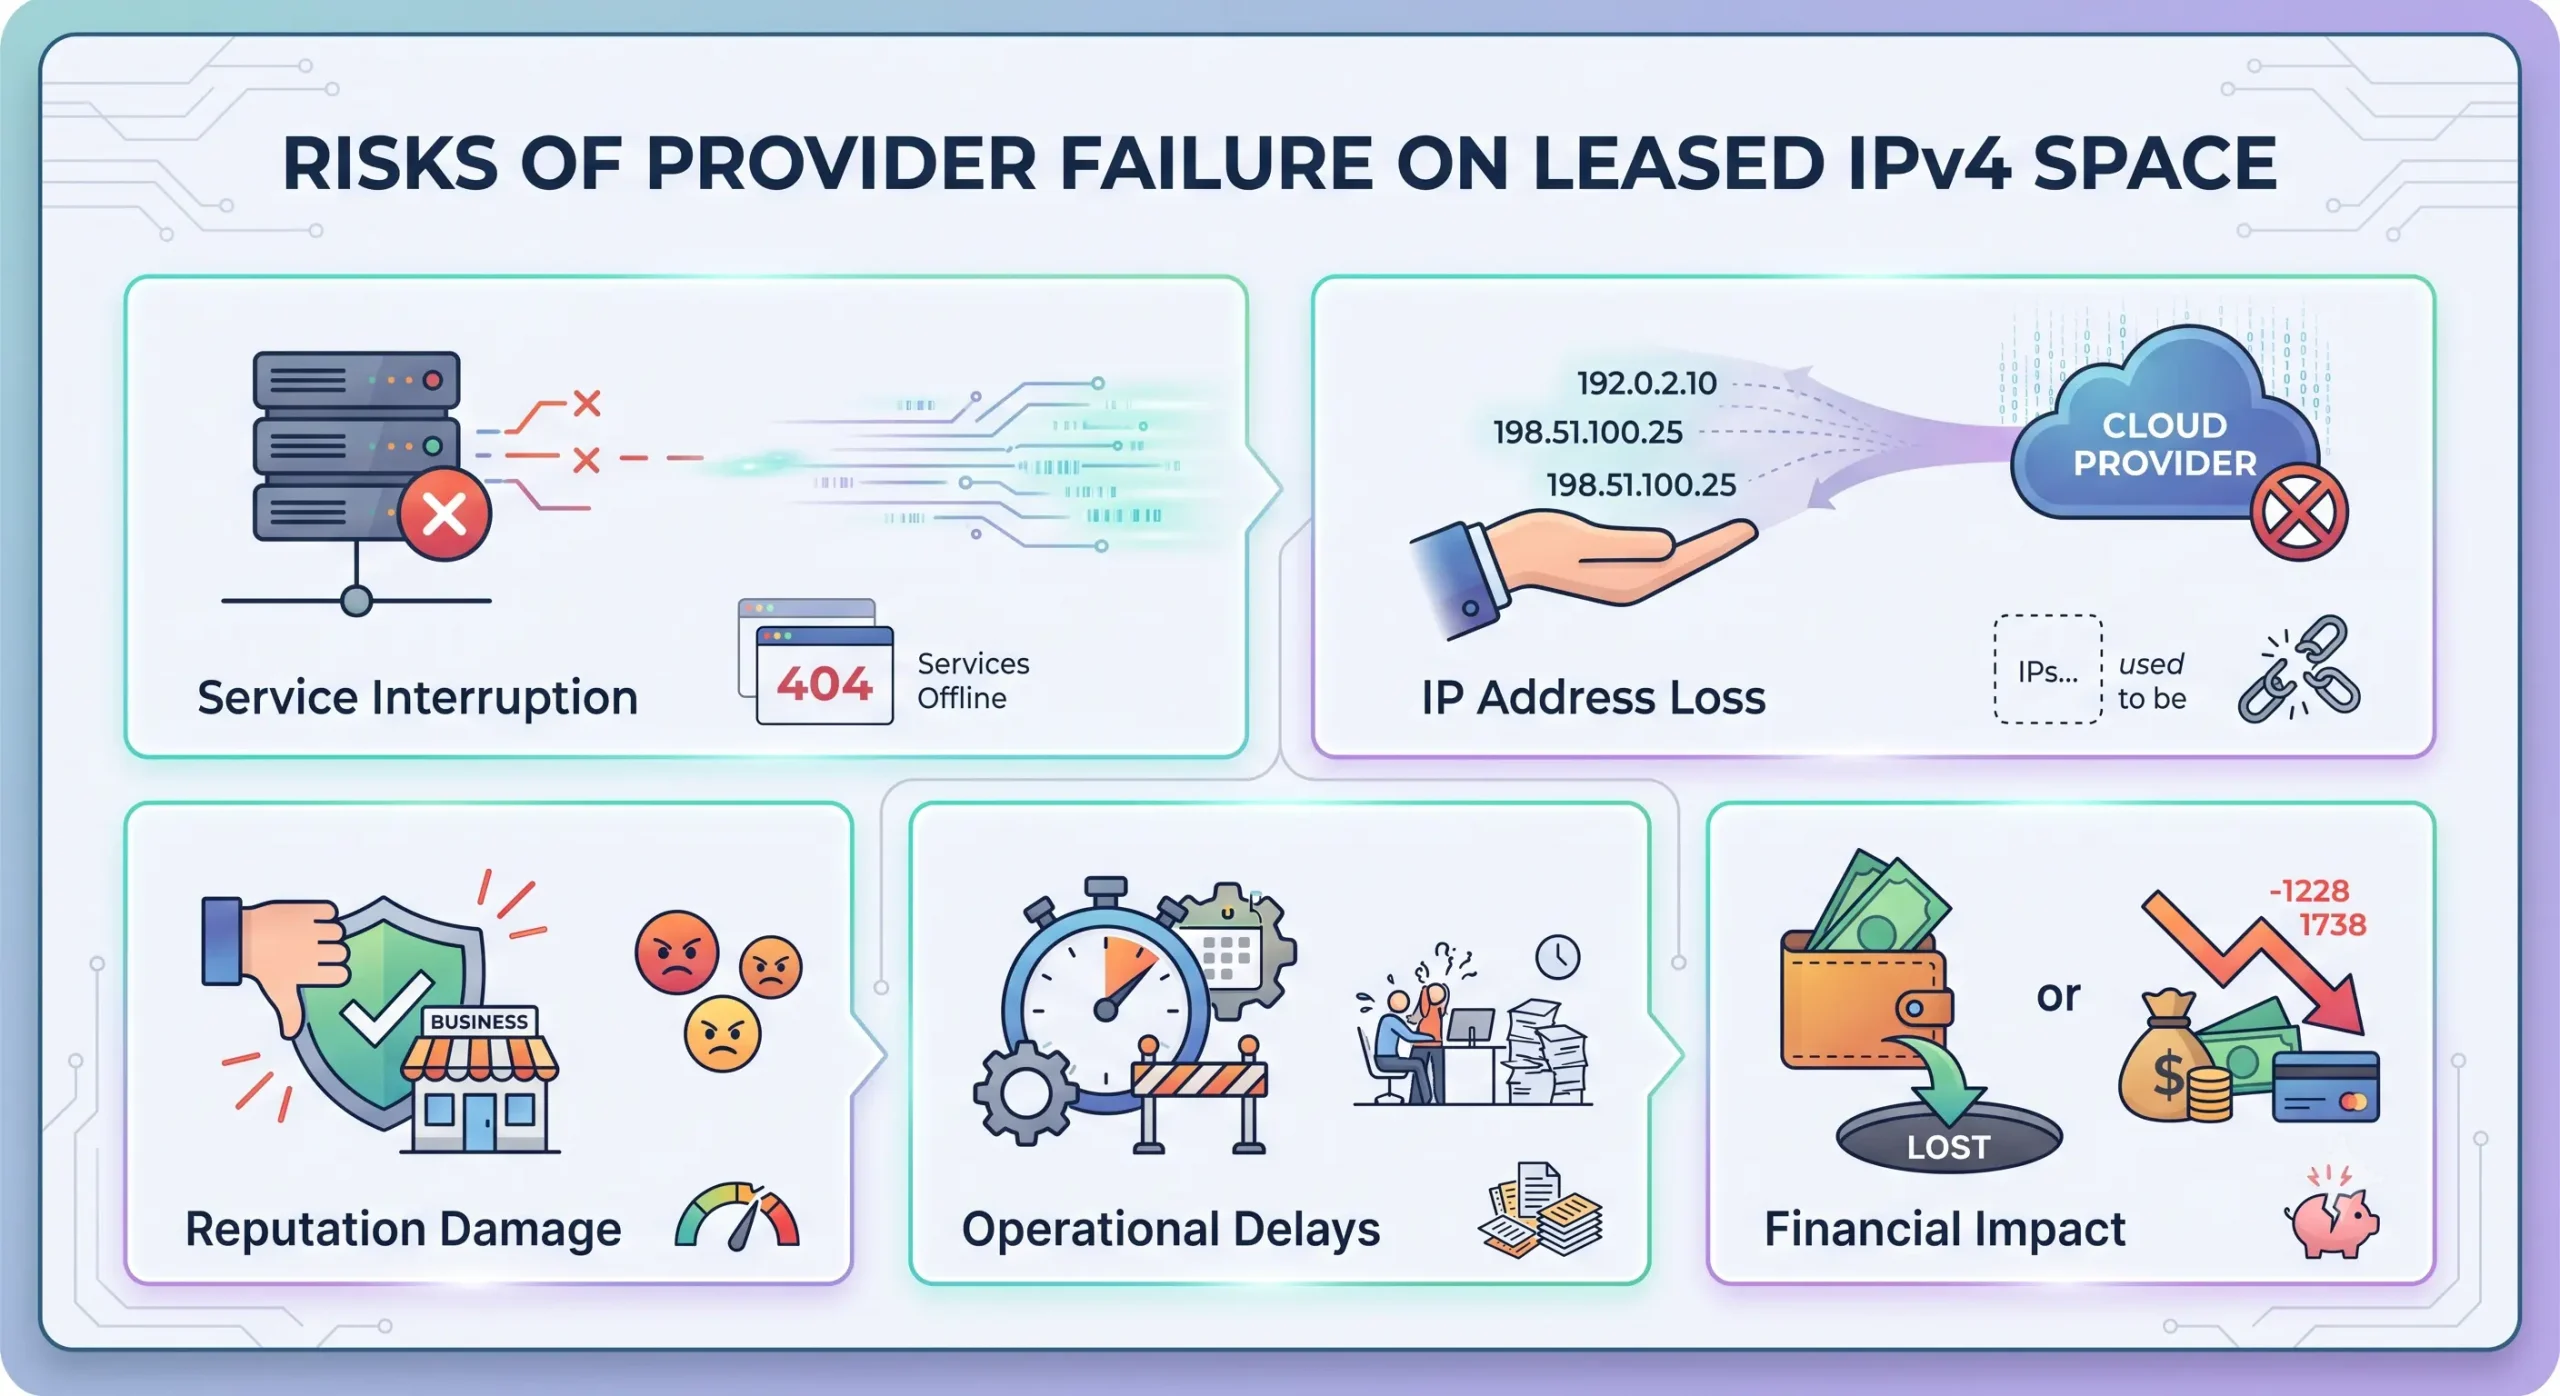
Las direcciones IPv4 arrendadas pueden parecer estables mientras estén enrutadas, sean accesibles y respalden servicios de producción. Sin embargo, su fiabilidad operativa depende de mucho más que de su funcionamiento actual.
Detrás de cada bloque IPv4 arrendado hay una estructura de contratos, permisos de enrutamiento, registros, autorizaciones técnicas y relaciones con proveedores. Si falla una parte esencial de esa estructura, el arrendatario puede perder más que el acceso a un intervalo de direcciones.
El fallo de un proveedor puede afectar a servicios de clientes, controles de seguridad, entrega de correo electrónico, integraciones con socios e infraestructura generadora de ingresos.
Para las organizaciones que dependen de direcciones IP persistentes, comprender estos riesgos es una parte esencial de la planificación de continuidad de la infraestructura.
Puntos clave
- El fallo de un proveedor puede interrumpir el enrutamiento, la renovación, el soporte del registro y la gestión de abusos, incluso si el arrendamiento no ha vencido formalmente.
- La empresa que factura al arrendatario puede no ser la organización que controla en última instancia el recurso IPv4.
- Sustituir un bloque IPv4 en producción puede exigir cambios en DNS, cortafuegos, VPN, API, listas de permitidos de clientes y sistemas de reputación.
- Los registros públicos no siempre revelan toda la cadena de control comercial y operativo.
- El suministro directo puede reducir la dependencia de intermediarios, pero no elimina la necesidad de diligencia debida contractual y técnica.
- Una continuidad IPv4 sólida depende de un origen claro, acuerdos exigibles, documentación de enrutamiento transferible y un plan de migración probado.
El fallo de un proveedor no siempre significa que la empresa desaparezca
Cuando las empresas oyen «fallo del proveedor», pueden imaginar una bancarrota o que el proveedor cierra por completo.
Ese es solo uno de los posibles escenarios.
Un proveedor IPv4 puede fallar operativamente y seguir comerciando. El fallo puede incluir:
- Perder el derecho contractual a suministrar el espacio de direcciones
- No renovar un acuerdo ascendente
- Entrar en disputa con el titular registrado del recurso
- Perder el acceso a una cuenta del registro
- Retirar o retrasar la autorización de enrutamiento
- No mantener los registros IRR o RPKI
- No poder responder a denuncias de abuso
- Sufrir problemas jurídicos, financieros o de gobernanza
- Finalizar un servicio sin suficiente preaviso de transición
En algunos casos, las direcciones IP pueden seguir funcionando temporalmente después de que se rompa la relación comercial subyacente.
Esto crea una brecha peligrosa entre la estabilidad técnica aparente y la seguridad operativa real.
Como se explica en Por qué la continuidad de las direcciones IPv4 se está convirtiendo en un requisito empresarial de todo el sistema, las empresas basan cada vez más sus reglas de autenticación, controles de acceso de clientes, políticas de seguridad y procesos operativos en una identidad IP persistente.
Perder esa identidad puede tener consecuencias que van mucho más allá del equipo de redes.
El proveedor al que paga puede no controlar el bloque IPv4
Muchos acuerdos de arrendamiento IPv4 implican a más de dos partes.
Una empresa puede recibir direcciones de un revendedor que las obtuvo de un corredor. Este puede tener un acuerdo con otro operador, que en última instancia depende del titular registrado del recurso.
Este tipo de acuerdo no es automáticamente inseguro. Sin embargo, cada dependencia adicional crea otro posible punto de fallo.
Antes de arrendar un bloque IPv4, el cliente debe saber:
- ¿Quién es el titular registrado?
- ¿Quién tiene autoridad contractual para arrendar las direcciones?
- ¿Quién puede emitir o renovar la carta de autorización?
- ¿Quién mantiene los registros y datos de enrutamiento?
- ¿Quién puede aprobar un cambio del ASN de origen?
- ¿Quién es responsable de los casos de abuso?
- ¿Quién controla la renovación?
- ¿Qué ocurre si finaliza un acuerdo ascendente?
Este problema suele denominarse riesgo de la cadena de proveedores IPv4.
Un bloque de direcciones puede ser plenamente enrutable mientras los permisos y relaciones que lo respaldan siguen siendo frágiles. Cuando esas dependencias están ocultas, el cliente puede descubrir la debilidad solo después de que el bloque se haya vuelto esencial para producción.
Nota de Heng Lu: el reconocimiento del registro no equivale a continuidad operativa
En Nota 51: Por qué el modelo actual de registro se vuelve imposible cuando IPv4 se convierte en un activo real, Lu Heng analiza las limitaciones de un marco de registro desarrollado cuando las direcciones IP se trataban principalmente como identificadores técnicos, no como activos de infraestructura de importancia comercial.
Esta distinción importa para las organizaciones que arriendan espacio IPv4.
Un registro puede identificar al titular reconocido de un bloque de direcciones, pero no garantiza automáticamente la seguridad de todas las dependencias contractuales, comerciales y operativas que rodean al bloque.
El arrendatario aún puede depender de varias partes para el permiso de enrutamiento, la renovación, el mantenimiento de registros y la resolución de disputas.
Conclusión editorial de la Nota 51 de Heng Lu: Una entrada correcta del registro es importante, pero no elimina los riesgos contractuales, de gobernanza y continuidad que rodean a un recurso IPv4 operativo.
Por eso, la diligencia debida sobre IPv4 debe examinar toda la cadena de control, en lugar de basarse únicamente en el registro público.
1. Sus rutas pueden retirarse o rechazarse
Un bloque IPv4 arrendado solo aporta valor cuando puede anunciarse y aceptarse en Internet.
El arrendatario suele depender de varios componentes de enrutamiento:
- Una carta de autorización válida
- Objetos correctos del Registro de Enrutamiento de Internet
- Autorizaciones de origen de ruta adecuadas
- Aceptación ascendente del anuncio
- Cooperación del titular registrado o proveedor autorizado
Una carta de autorización, conocida habitualmente como LOA, documenta el permiso para que una red anuncie un prefijo IP concreto.
Si la parte autorizante retira el permiso, se niega a renovarlo o deja de estar disponible, el arrendatario puede tener dificultades para mantener o cambiar la ruta.
La guía de LARUS sobre la función de una LOA en el arrendamiento IPv4 explica por qué la autorización de enrutamiento forma parte de la estructura técnica y comercial que respalda un bloque de direcciones arrendado.
Una ruta no siempre desaparece de inmediato cuando empieza una disputa comercial.
El bloque de direcciones puede seguir funcionando con su configuración existente. Sin embargo, el arrendatario puede dejar de poder:
- Cambiar el ASN de origen
- Cambiar a otro proveedor ascendente
- Actualizar objetos de ruta
- Sustituir una LOA vencida
- Corregir registros de enrutamiento no válidos
- Responder cuando otra red rechaza el anuncio
Por tanto, el bloque puede seguir siendo utilizable durante las operaciones normales, pero resultar extremadamente difícil de gestionar durante una migración o incidente.
2. La renovación puede volverse imposible
La renovación de un arrendamiento suele depender de partes que el cliente nunca ve.
El proveedor directo puede pretender renovar el contrato del cliente, pero carecer de autoridad porque:
- Su propio arrendamiento ascendente ha terminado
- El titular registrado quiere recuperar las direcciones
- El proveedor ha incumplido otro acuerdo
- El bloque se está preparando para su venta o transferencia
- Una disputa legal o del registro ha restringido el control
- El proveedor ya no puede cumplir sus obligaciones financieras
El resultado puede ser un aviso de no renovación, un aumento repentino del precio o la obligación de devolver el bloque de direcciones con poca antelación.
Por tanto, una declaración como «renovable anualmente» es más débil que un mecanismo de renovación claramente documentado.
Un acuerdo fiable debe explicar:
- Quién tiene autoridad para aprobar la renovación
- Con cuánto preaviso se debe informar
- Si la renovación es automática o discrecional
- Cómo se determina el precio de renovación
- Qué ocurre si el proveedor pierde el acceso al recurso
- Qué asistencia de transición está disponible si la renovación se vuelve imposible
Sin estas protecciones, el cliente puede tener contrato con una empresa mientras la decisión real de renovación corresponde a otra.
3. Los problemas de registro y documentación pueden llegar a su red
Las operaciones con IPv4 arrendado dependen de registros administrativos y técnicos exactos.
Los problemas relacionados con la entidad registrada, contactos desactualizados, autorizaciones vencidas, registros de transferencia incompletos o documentación de enrutamiento ausente pueden parecer al principio meros trámites.
En la práctica, pueden retrasar:
- Cambios de enrutamiento
- Migraciones de proveedor
- Renovaciones de arrendamiento
- Investigaciones de abusos
- Revisiones de seguridad
- Verificación de recursos
- Resolución de incidentes
Una revisión puede descubrir información WHOIS o RDAP inexacta, objetos IRR obsoletos, LOA vencidas, anuncios BGP desconocidos o acuerdos incompletos.
Estas debilidades pueden afectar a la continuidad, la seguridad, la transferibilidad y el valor práctico del recurso IPv4.
El fallo del proveedor hace que las lagunas documentales sean aún más difíciles de resolver.
Si los empleados, sistemas o entidad jurídica del proveedor dejan de estar disponibles, obtener una autorización sustitutiva o demostrar la relación operativa puede llevar mucho más tiempo de lo esperado.
Por ese motivo, los arrendatarios deben conservar copias de:
- Contratos de arrendamiento
- Cartas de autorización
- Registros de enrutamiento
- Información RPKI
- Correspondencia de soporte
- Confirmaciones de renovación
- Contactos de gestión de abusos
- Procedimientos de escalado del proveedor
Los recursos técnicos disponibles en LARUS también pueden ayudar a los operadores a comprender las autorizaciones, los controles de enrutamiento y las responsabilidades operativas necesarias para mantener un espacio IPv4 utilizable.
4. Los problemas de abuso y reputación pueden quedar sin gestionar
La reputación de IPv4 forma parte de la utilidad práctica de un bloque de direcciones.
Las direcciones arrendadas pueden ser evaluadas por:
- Sistemas de filtrado de correo electrónico
- Plataformas de alojamiento y seguridad
- Servicios de prevención del fraude
- Motores de búsqueda
- Redes publicitarias
- Bases de datos de inteligencia de amenazas
- Equipos de seguridad de clientes
- Operadores antispam y de listas de bloqueo
Cuando se denuncia una actividad maliciosa o prohibida, alguien debe investigar la denuncia, coordinarse con el usuario, comunicarse con partes externas y proteger el prefijo más amplio.
Un proveedor que sufra un fallo operativo puede dejar de responder a denuncias de abuso o no mantener canales claros de escalado.
Esto puede permitir que crezcan los problemas de reputación.
Aunque el arrendatario no causara el problema original, la actividad vecina o una mala gestión histórica pueden afectar a:
- La entrega de correo electrónico
- La accesibilidad de sitios web
- La confianza de los clientes
- El acceso publicitario
- El procesamiento de pagos
- La aceptación por plataformas de seguridad
Sustituir el bloque puede no resolver el problema de inmediato.
Un nuevo intervalo de direcciones debe añadirse a los sistemas de clientes, ser reconocido por plataformas externas y disponer de tiempo para crear su propia reputación.
5. La renumeración puede convertirse en un incidente para toda la empresa
Cambiar una dirección IP de producción rara vez consiste en una única actualización de configuración.
Una migración de emergencia puede exigir cambios en:
- Registros DNS
- Cortafuegos y listas de control de acceso
- Extremos VPN
- Integraciones API
- Listas de permitidos de clientes
- Sistemas de supervisión
- Configuraciones de servidores web
- Balanceadores de carga
- Registros de servidores de correo
- Sistemas de licencias
- Bases de datos de geolocalización
- Servicios de protección DDoS
- Documentación de seguridad y cumplimiento
Los socios y clientes también pueden necesitar actualizar sus propias configuraciones.
Algunos cambios pueden completarse rápidamente. Otros dependen de procesos externos de aprobación, procedimientos de control de cambios o ventanas de mantenimiento programadas.
Cuando se pierde la continuidad IPv4, las organizaciones pueden sufrir:
- Integraciones fallidas
- Bloqueos de seguridad
- Quejas de clientes
- Interrupciones del servicio
- Trabajo de ingeniería de emergencia
- Exposición contractual
- Pérdida de ingresos
La carga operativa puede extenderse a los equipos de redes, seguridad, jurídico, finanzas, comercial y soporte al cliente.
Por tanto, el coste del fallo del proveedor no se limita al precio de obtener direcciones IPv4 sustitutivas.
También incluye tiempo de ingeniería, demanda de soporte, lanzamientos retrasados, riesgo contractual y daño reputacional.
6. La sustitución de emergencia debilita su posición negociadora
El abastecimiento de IPv4 es más fácil cuando se planifica.
Una empresa que afronta una terminación inmediata tiene menos opciones y menos tiempo para realizar diligencia debida.
Puede tener que aceptar:
- Precios más altos
- Condiciones contractuales menos favorables
- Periodos de arrendamiento más cortos
- Bloques de direcciones con un historial de reputación limitado
- Un tamaño de prefijo diferente
- Otra cadena de proveedores complicada
- Un calendario de despliegue no probado
Esto puede sustituir un riesgo de continuidad por otro.
La contratación de emergencia también comprime el proceso de revisión.
Los equipos que normalmente examinarían el historial de direcciones, la preparación del enrutamiento, la autoridad contractual y los controles de renovación pueden centrarse únicamente en la rapidez con que puede anunciarse el bloque sustitutivo.
Una estrategia IPv4 resiliente debe identificar opciones de sustitución antes de que la relación con el proveedor existente se vuelva inestable.
Cómo reducir el riesgo de fallo del proveedor
El fallo del proveedor no siempre puede evitarse, pero sus efectos pueden reducirse.
Verifique quién controla el recurso
Pida al proveedor que identifique al titular registrado y explique su autoridad para suministrar el bloque.
Una respuesta vaga como «trabajamos con socios mundiales» no aporta información suficiente para una infraestructura empresarial crítica.
El proveedor debe poder explicar la cadena de control sin revelar información confidencial no relacionada.
El cliente debe saber quién controla:
- El arrendamiento
- La renovación
- La LOA
- Los registros IRR
- Los registros RPKI
- El contacto de abusos
- El derecho a solicitar la devolución de las direcciones
Examine el contrato más allá del precio y el plazo
Un arrendamiento IPv4 debe contemplar:
- Los prefijos exactos suministrados
- El uso permitido y prohibido
- Los derechos de renovación
- El preaviso de terminación
- La insolvencia del proveedor
- El fallo del proveedor ascendente
- Las responsabilidades de autorización de enrutamiento
- El soporte del registro y de IRR
- Las obligaciones de gestión de abusos
- La asistencia de transición
- La entrega de documentación
- Los procedimientos de devolución y retirada de anuncios
El acuerdo debe explicar qué ocurre cuando el proveedor ya no puede prestar el servicio, en lugar de abordar solo el incumplimiento del cliente.
Confirme la portabilidad del enrutamiento
Determine si el espacio de direcciones puede anunciarse desde su ASN y si las autorizaciones necesarias pueden actualizarse cuando cambie la conectividad ascendente.
Un bloque que solo funciona a través de una red controlada por un proveedor puede crear una dependencia mayor que un acuerdo portátil.
Entre las preguntas que debe plantear se incluyen:
- ¿Puede anunciarse el prefijo desde nuestro ASN?
- ¿Puede cambiarse el ASN de origen?
- ¿Quién actualiza el objeto de ruta?
- ¿Quién crea o modifica el ROA?
- ¿Con qué rapidez puede emitirse una nueva LOA?
- ¿Puede el bloque trasladarse entre proveedores ascendentes?
La portabilidad del enrutamiento no elimina todos los riesgos, pero puede reducir el efecto operativo del fallo de un proveedor de conectividad.
Mantenga un inventario de dependencias IPv4
Documente todos los sistemas, clientes y socios que dependen de cada prefijo arrendado.
El inventario debe incluir:
- Registros DNS
- Reglas de cortafuegos
- Configuraciones VPN
- API
- Infraestructura de correo
- Listas de permitidos de clientes
- Plataformas de seguridad
- Proveedores externos de servicios
- Propietarios internos de sistemas
Esto permite a la empresa estimar el esfuerzo real de migración antes de que ocurra un incidente.
El inventario también debe identificar qué dependencias pueden cambiarse internamente y cuáles requieren la intervención de clientes o terceros.
Supervise la relación con el proveedor
Las revisiones de continuidad no deben realizarse solo en el momento de la renovación.
Vigile señales de alerta como:
- Respuestas de soporte lentas o incoherentes
- Cambios en las instrucciones de pago
- Errores repetidos de enrutamiento
- Falta de documentación
- Cambios inexplicables en el registro
- Modificaciones contractuales repentinas
- Dificultad para obtener una LOA actualizada
- Cambios en las relaciones ascendentes del proveedor
- Casos de abuso que siguen sin resolverse
- Solicitudes inesperadas de renumeración
Cada señal de alerta puede tener una explicación inocente.
La aparición conjunta de varias debe iniciar una revisión formal de continuidad.
Cree un plan de migración probado
Un plan de continuidad debe identificar:
- Suministro alternativo de IPv4
- Secuencia de migración
- Preparación de DNS
- Preparación del enrutamiento
- Comunicación con clientes
- Notificación a socios
- Actualizaciones de reglas de seguridad
- Procedimientos de reversión
- Responsables internos de decisiones
El plan debe revisarse antes de renovar el arrendamiento, ampliar la red, cambiar de proveedor y realizar migraciones importantes de clientes.
Un plan que nunca se ha probado es solo un documento.
Cuando sea posible, las organizaciones deben ensayar la migración de un servicio no crítico o un prefijo de prueba antes de una emergencia.
Los operadores que preparen una estrategia alternativa de abastecimiento pueden revisar proveedores y recursos técnicos en plataformas como i.lease y LARUS antes de que un problema del proveedor se vuelva urgente.
Elija proveedores según su gestión de fallos
La pregunta crítica no es simplemente si un proveedor puede entregar un bloque IPv4.
La pregunta más adecuada es:
¿Qué ocurre cuando algo sale mal?
Un proveedor fiable debe tener una respuesta clara que abarque:
- Enrutamiento
- Renovación
- Documentación
- Gestión de abusos
- Escalado
- Migración
- Asistencia de transición
Las empresas que buscan acceso estructurado a un mercado pueden consultar i.lease.
Las organizaciones que evalúan opciones de arrendamiento IPv4 y gestión de recursos también pueden explorar LARUS.
Un modelo de arrendamiento directo puede reducir el riesgo de la cadena de proveedores cuando el proveedor controla el recurso y acepta claramente la responsabilidad del enrutamiento, la renovación, la documentación y el soporte.
Sin embargo, el suministro directo no debe tratarse como garantía automática de continuidad.
Los clientes aún deben revisar el contrato, comprender las protecciones de servicio disponibles y confirmar cómo gestiona el proveedor los fallos operativos.
La finalidad de la diligencia debida del proveedor no es eliminar todos los riesgos posibles.
Es garantizar que las responsabilidades sigan claras y que el cliente disponga de una vía realista cuando las operaciones normales fallen.
En resumen
El espacio IPv4 arrendado no está protegido simplemente porque las direcciones funcionen hoy.
Su continuidad depende de la solidez de la estructura comercial y técnica que lo sustenta:
- Quién controla el recurso
- Quién puede autorizar el enrutamiento
- Quién mantiene los registros
- Quién gestiona los abusos
- Quién aprueba la renovación
- Quién sigue siendo responsable cuando se rompe la relación
El fallo del proveedor puede convertir un arrendamiento IPv4 aparentemente rutinario en una migración urgente de infraestructura.
Las organizaciones mejor situadas para gestionar ese evento son las que comprenden su cadena de proveedores, negocian protecciones de continuidad y preparan de antemano opciones de sustitución.
El arrendamiento IPv4 sigue siendo una forma práctica de ampliar capacidad sin comprometer un capital importante en una adquisición directa.
Sin embargo, el espacio de direcciones arrendado debe tratarse como una dependencia operativa, no solo como un acuerdo de compra temporal.
El objetivo no es simplemente obtener direcciones IPv4.
Es garantizar que los sistemas construidos sobre ellas puedan seguir funcionando cuando el proveedor esté bajo presión.
FAQ
1. ¿Qué ocurre con las direcciones IPv4 arrendadas si el proveedor quiebra?
Las direcciones pueden seguir enrutándose temporalmente, pero la renovación, el soporte, los cambios de enrutamiento y la autorización pueden volverse inciertos.
El resultado depende de los derechos del proveedor, sus acuerdos ascendentes, el titular registrado y las condiciones del arrendamiento del cliente.
2. ¿Puede un proveedor IPv4 recuperar direcciones arrendadas?
Un proveedor puede exigir que se devuelvan las direcciones cuando termine el arrendamiento o según las condiciones de terminación establecidas en el acuerdo.
El contrato debe definir con claridad los periodos de preaviso, los derechos de renovación, los supuestos de terminación y la asistencia de transición.
3. ¿Garantiza una LOA el uso continuo del espacio IPv4 arrendado?
No.
Una LOA confirma la autorización de enrutamiento, pero la continuidad también depende de la validez del documento, la autoridad del emisor, los registros, la configuración RPKI, la aceptación ascendente y la relación de arrendamiento subyacente.
4. ¿Cuánto preaviso se necesita para sustituir un bloque IPv4?
El periodo necesario depende de la complejidad del despliegue.
Las redes que incluyen listas de permitidos de clientes, infraestructura de correo electrónico, VPN, API e integraciones externas pueden requerir mucha más preparación que un servicio independiente.
El periodo de migración necesario debe evaluarse antes de firmar el arrendamiento.
5. ¿Puede el arrendamiento directo de IPv4 reducir el riesgo de la cadena de proveedores?
Puede reducir las dependencias de intermediarios cuando el proveedor controla directamente el conjunto de direcciones y acepta claramente la responsabilidad del enrutamiento, la renovación, la documentación y el soporte operativo.
Sin embargo, los clientes deben seguir examinando el contrato concreto, las protecciones de servicio y los procedimientos de continuidad.
Categorías: Blog





